1. Creazione dell’Account Aziendale
-
Preliminare:
Prima di procedere, crea un account per la tua organizzazione sulla Aegister Cyber Console. Ti serve per gestire e monitorare il dispositivo ATB. N.B. per i dispositivi già preconfigurati da Aegister per i Partner l’organizzazione è stata già creata ed è possibile registrarsi direttamente in piattaforma qui con un account aziendale registrando email e password oppure tramite SSO. Una volta registrati, richiedi al tuo contatto Aegister le autorizzazioni per accedere alla dashboard dell’ATB.
2. Collegamento Fisico del Dispositivo
-
Connessione alla Rete:
Collega fisicamente il dispositivo ATB al firewall, connettendolo in rete (utilizza una qualsiasi porta Ethernet LAN1-4). -
Conferma del Collegamento:
Una volta collegato il dispositivo, il nostro team riceve una notifica e avvia l’ultima fase di configurazione da remoto.
3. Verifiche Tecniche e Configurazioni Iniziali (a cura di Aegister)
-
Verifica del collegamento tra ATB e Cyber Console (Aegister):
Il team Aegister eseguirà un controllo per verificare la corretta comunicazione tra ATB e la Cyber Console. -
Test Funzionamento VPN Aegister (Aegister):
Il team Aegister verifica che il tunnel VPN integrato funzioni e consenta l’accesso remoto per manutenzione e aggiornamenti. -
IP locale ATB:
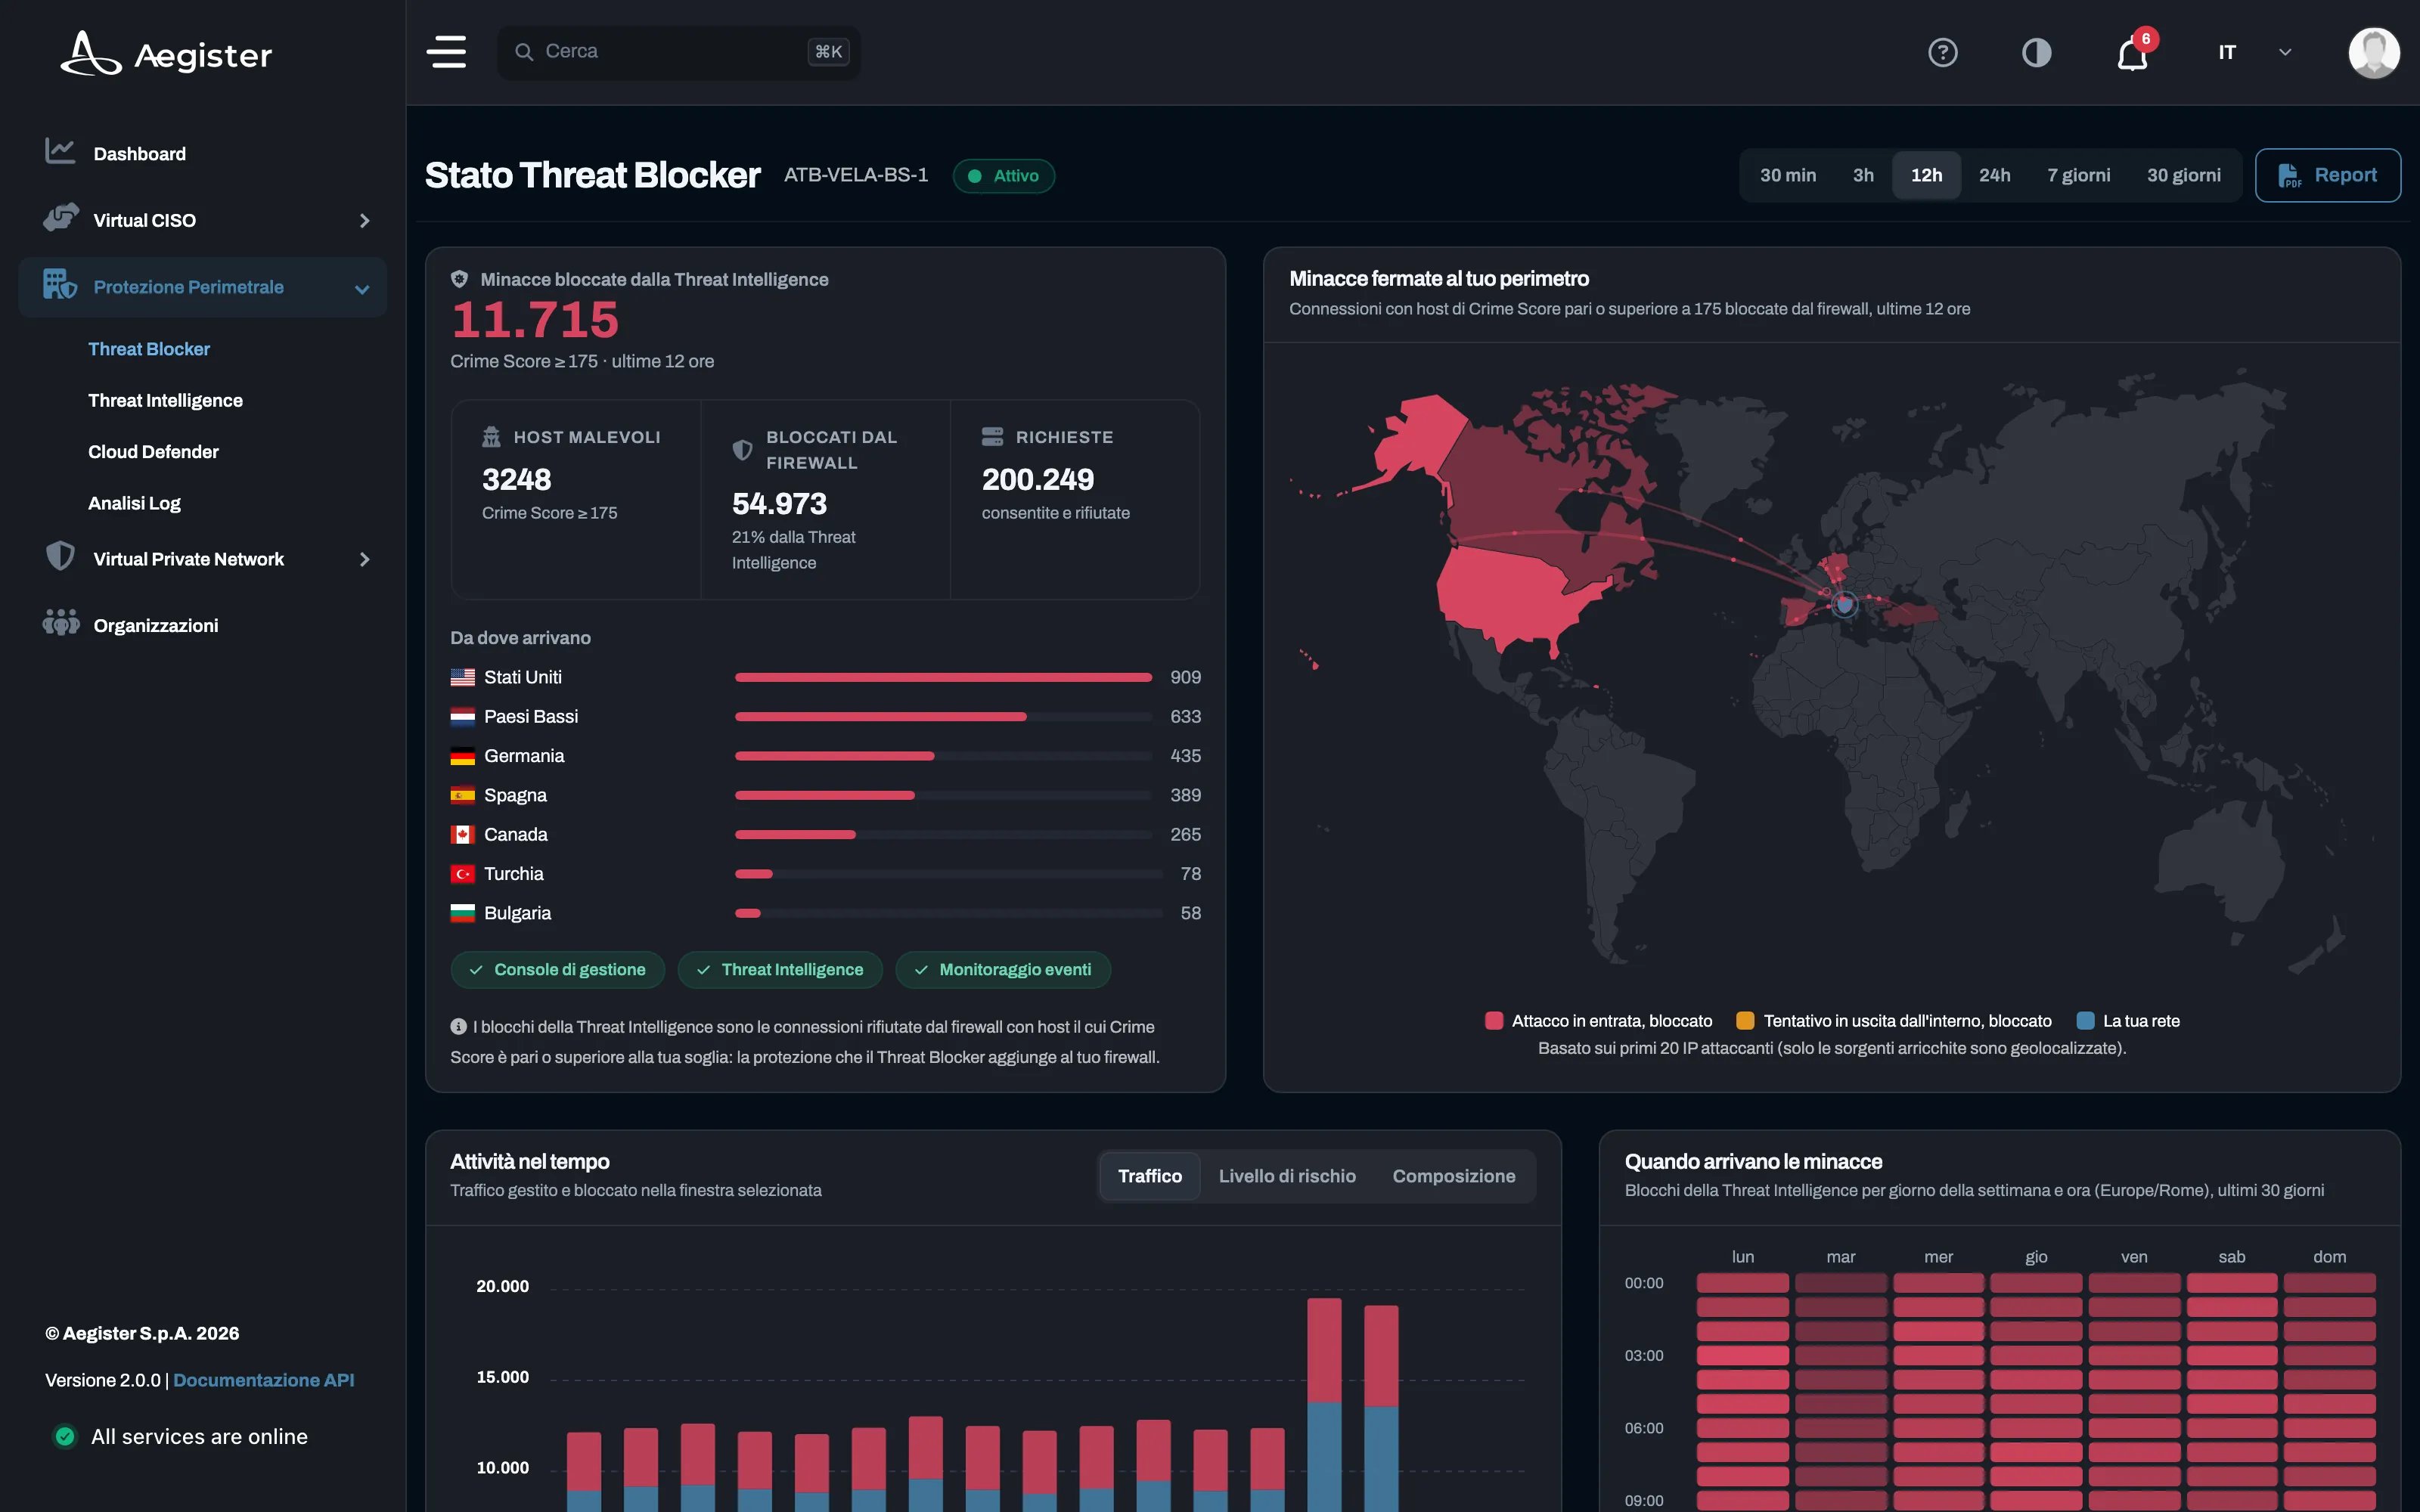
Nella tua Aegister Cyber Console apri Protezione Perimetrale → Threat Blocker. L’elenco mostra il tuo dispositivo con l’Endpoint pubblico e lo Stato. Fai clic sul dispositivo: la pagina Stato Threat Blocker mostra il badge Attivo, le minacce bloccate dalla Threat Intelligence e una verifica per ogni servizio (Console di gestione, Threat Intelligence, Monitoraggio eventi). L’indirizzo locale dell’ATB è quello che ha nella tua rete: il team Aegister lo conferma con te durante queste verifiche.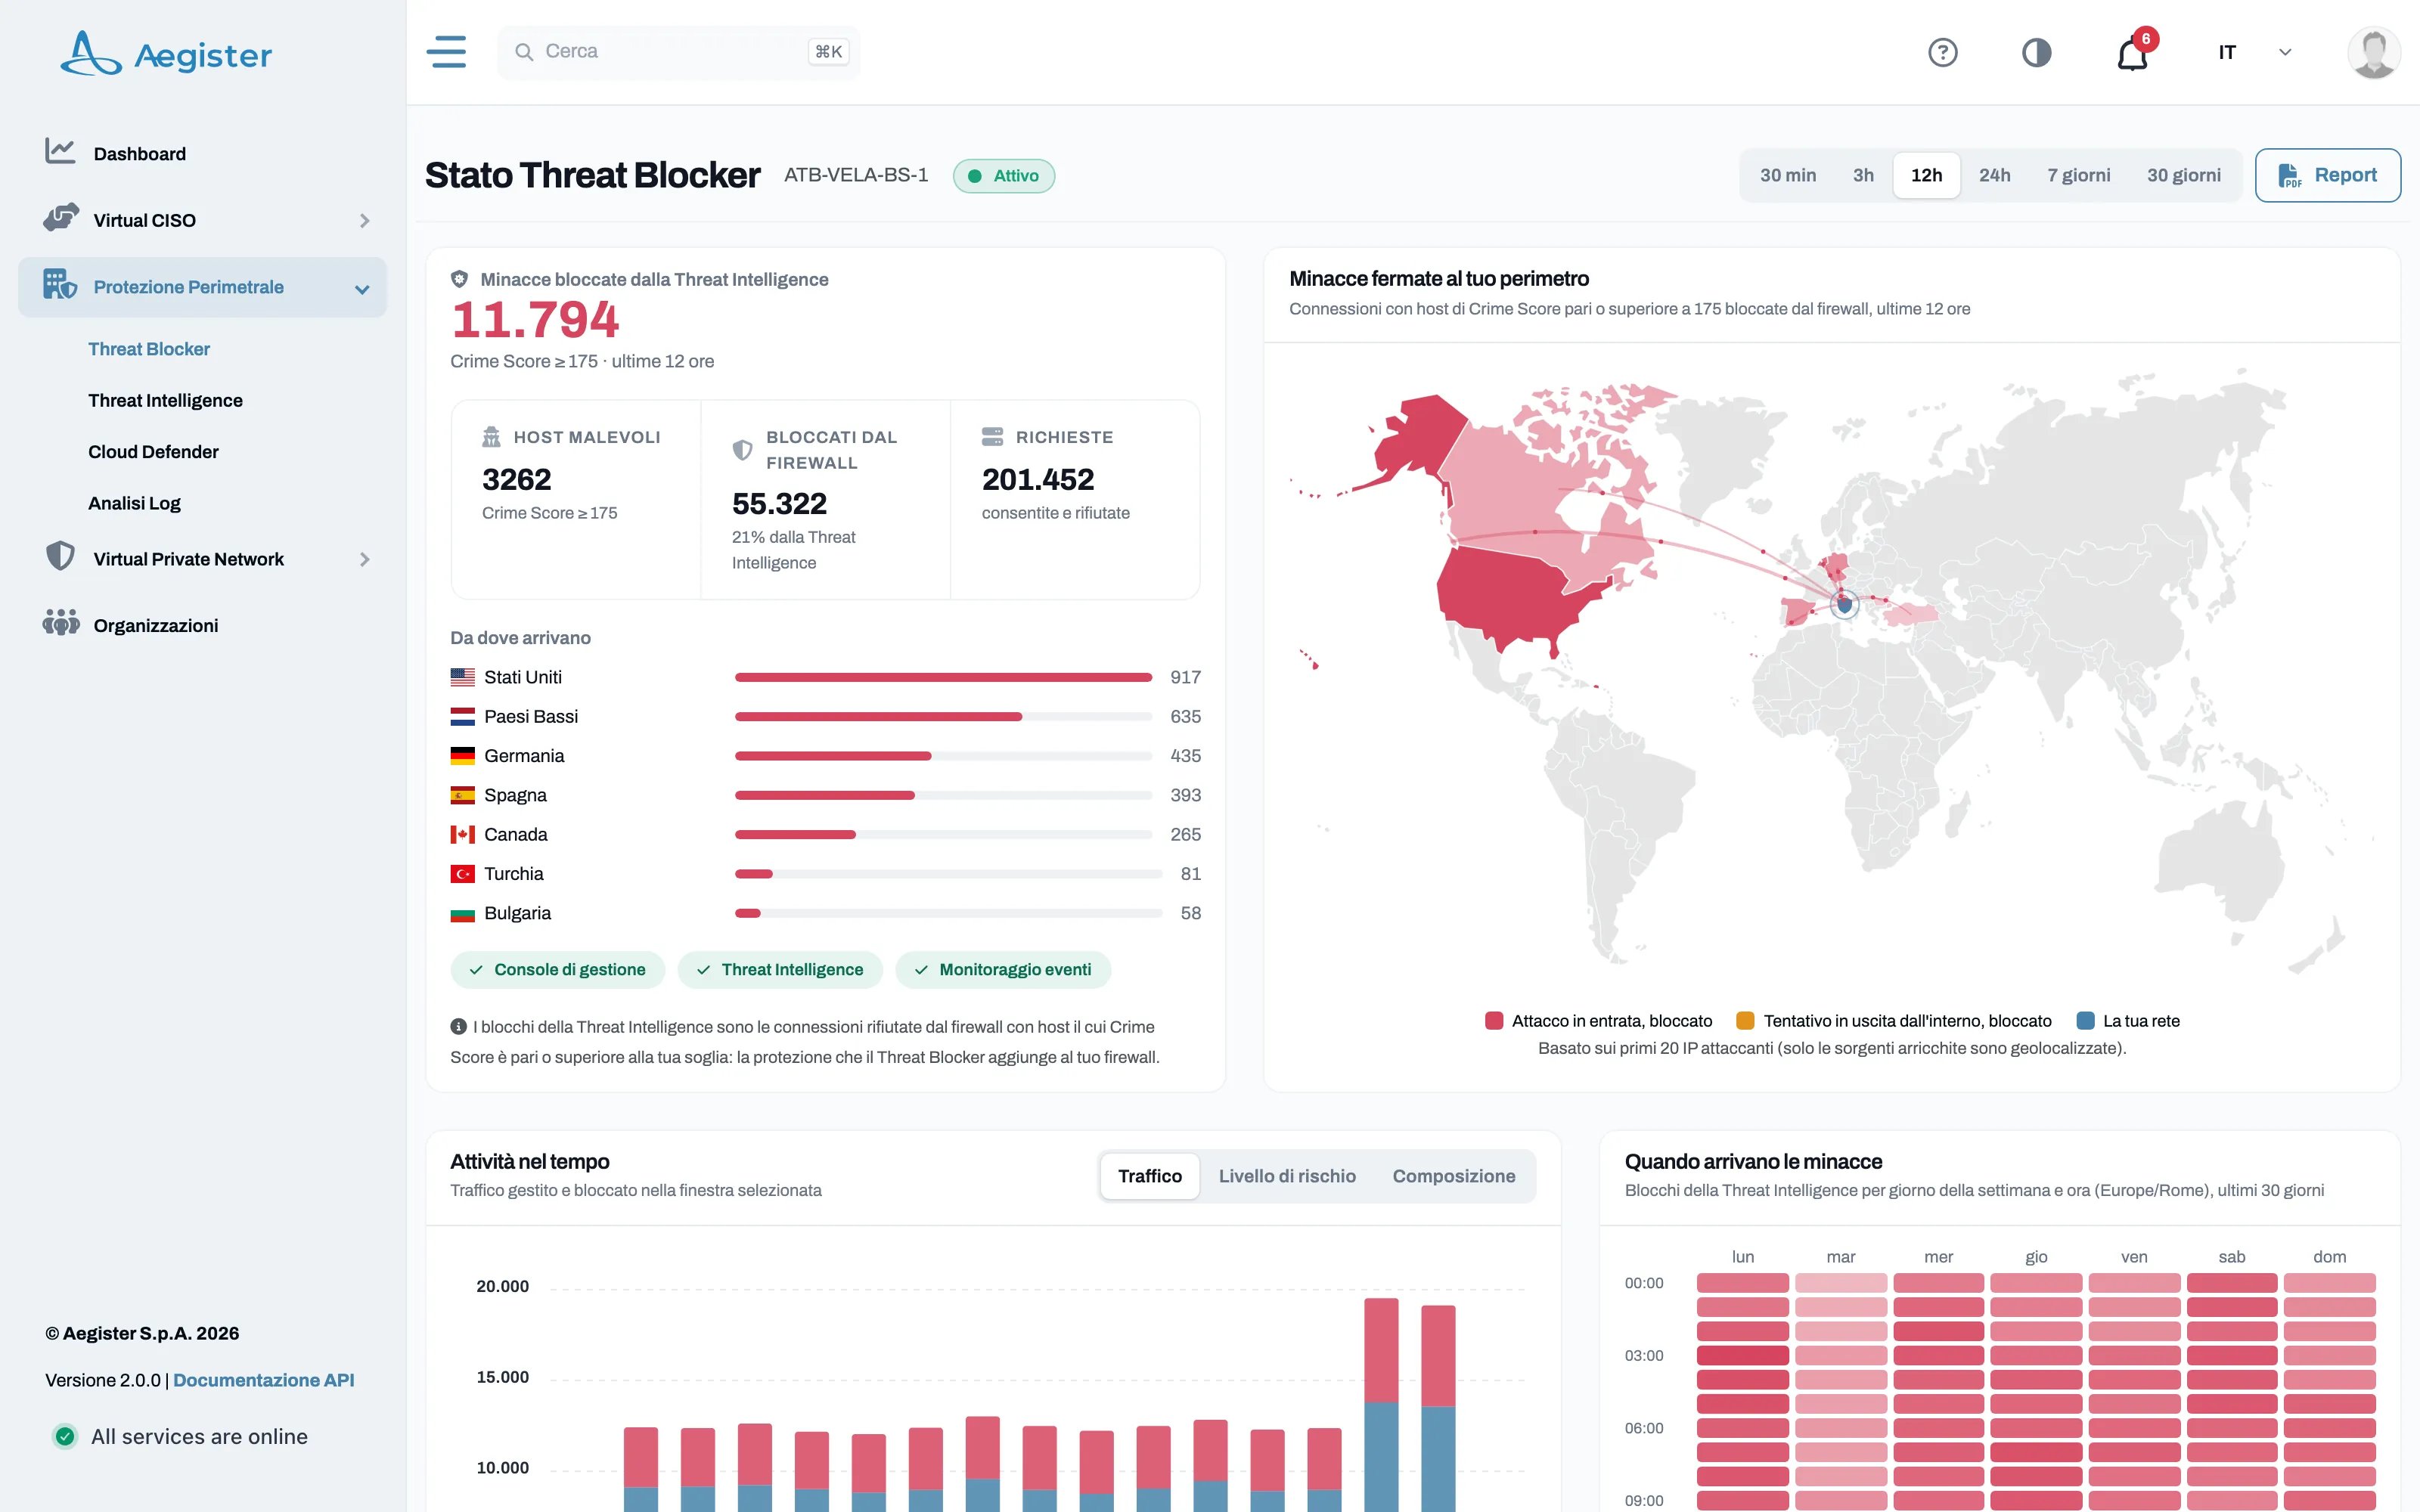
-
Call di Verifica:
In caso di malfunzionamenti, organizza una call con un nostro esperto per verificare il funzionamento e il collegamento del dispositivo con app.aegister.com.
4. Passaggi Finali per il Collegamento in Parallelo (Firewall generico)
Segui questi passaggi:-
Accesso all’Interfaccia di Gestione del Firewall:
Accedi all’interfaccia di gestione del tuo firewall tramite l’indirizzo IP o il nome host dedicato, con le credenziali di amministratore. -
Verifica della Connettività:
- Assicurati che il dispositivo ATB sia collegato alla rete e raggiungibile.
- Il feed degli IP è disponibile su:
con questa chiamata verifichi che la lista degli IP venga scaricata correttamente. -
Configurazione delle Regole di Sicurezza:
- Crea o modifica le regole del firewall per bloccare il traffico da e verso gli IP della blacklist.
- Di norma servono almeno due regole, una per il traffico in ingresso e una per quello in uscita, con azione “Deny” o “Block”.
- Comunica ad Aegister i nomi delle Regole del Firewall, così teniamo traccia delle richieste bloccate dalle nostre regole.
-
Impostazioni Avanzate e Sicurezza della Connessione:
- Se il firewall supporta il download automatico della blacklist, configura l’aggiornamento periodico del file.
- Per una connessione sicura (HTTPS), fornisci un certificato valido da installare sul dispositivo ATB; su richiesta possiamo installare un certificato self signed.
-
Configurazione del Logging e Monitoraggio:
- Attiva il logging per monitorare gli eventi delle regole del firewall.
- Configura il mirroring dei log sulla porta UDP 514, secondo le funzionalità del tuo firewall, per verificare che il traffico indesiderato venga bloccato.
-
Verifica Finale e Test di Funzionamento:
- A configurazione completata, scarica di nuovo la blacklist per confermare che il file sia aggiornato e che compaia il simbolo di spunta verde (o un indicatore equivalente).
- Esegui test di connessione per verificare che le regole di blocco siano operative.
-
Documentazione e Supporto:
- Se riscontri problemi, contatta il nostro team di assistenza.
4.b Passaggi Finali per il Collegamento in Parallelo (Firewall: Fortigate)
Se colleghi ATB in parallelo a un firewall Fortigate esistente, segui questi passaggi:-
Accesso al Pannello di Controllo Fortigate:
Accedi all’interfaccia di gestione del tuo firewall Fortigate. -
Creazione del Security Fabric Object:
- Crea un oggetto di tipo Security Fabric denominato “Aegister_Blacklist”.
- Utilizza il link:
Verifica che lo stato risulti “luce verde” e che la lista venga scaricata correttamente.
-
Configurazione delle Regole nel Firewall Policy:
-
Regola 1:
- From: Any
- To: Aegister_Blacklist
- Configura la regola con un ID elevato e imposta l’azione su Deny.
-
Regola 2:
- From: Aegister_Blacklist
- To: Any
- Configura anche questa regola in modalità Deny, con ID elevato.
-
Regola 1:
-
Abilitazione dei Log:
Abilita il logging sulla porta UDP 514 per monitorare gli eventi relativi alle regole configurate. -
Nota per Fortigate:
Installa un certificato sul dispositivo ATB, perché Fortigate accetta solo connessioni HTTPS per gli oggetti di Security Fabric. Inoltre, indica il nome completo del fileblacklist.txtanziché il percorso predefinito/blacklist.
4.c Passaggi Finali per il Collegamento in Parallelo (Firewall: SonicWall)
Se usi un firewall SonicWall, segui questi passaggi, basati sulla guida del produttore:- Accesso al Pannello di Controllo SonicWall: Accedi all’interfaccia di gestione del tuo firewall SonicWall.
- Navigazione alla Sezione Botnet Filtering: Vai alla sezione relativa al Botnet Filtering e alle Firewall Access Rules. Per ulteriori dettagli, consulta la guida ufficiale How to Configure Botnet Filtering with Firewall Access Rules.
-
Configurazione dell’URL del Botnet Filter:
Imposta l’URL del Botnet Filter su:
Sostituisci
<IP_LOCALE_ATB>con l’indirizzo locale dell’ATB confermato al punto 3, cioè l’indirizzo con cui il tuo firewall raggiunge l’ATB. Dopo aver impostato le regole, comunica al team Aegister i nomi delle Firewall Rule usate. -
Impostazione Limite degli Oggetti (Team Aegister)
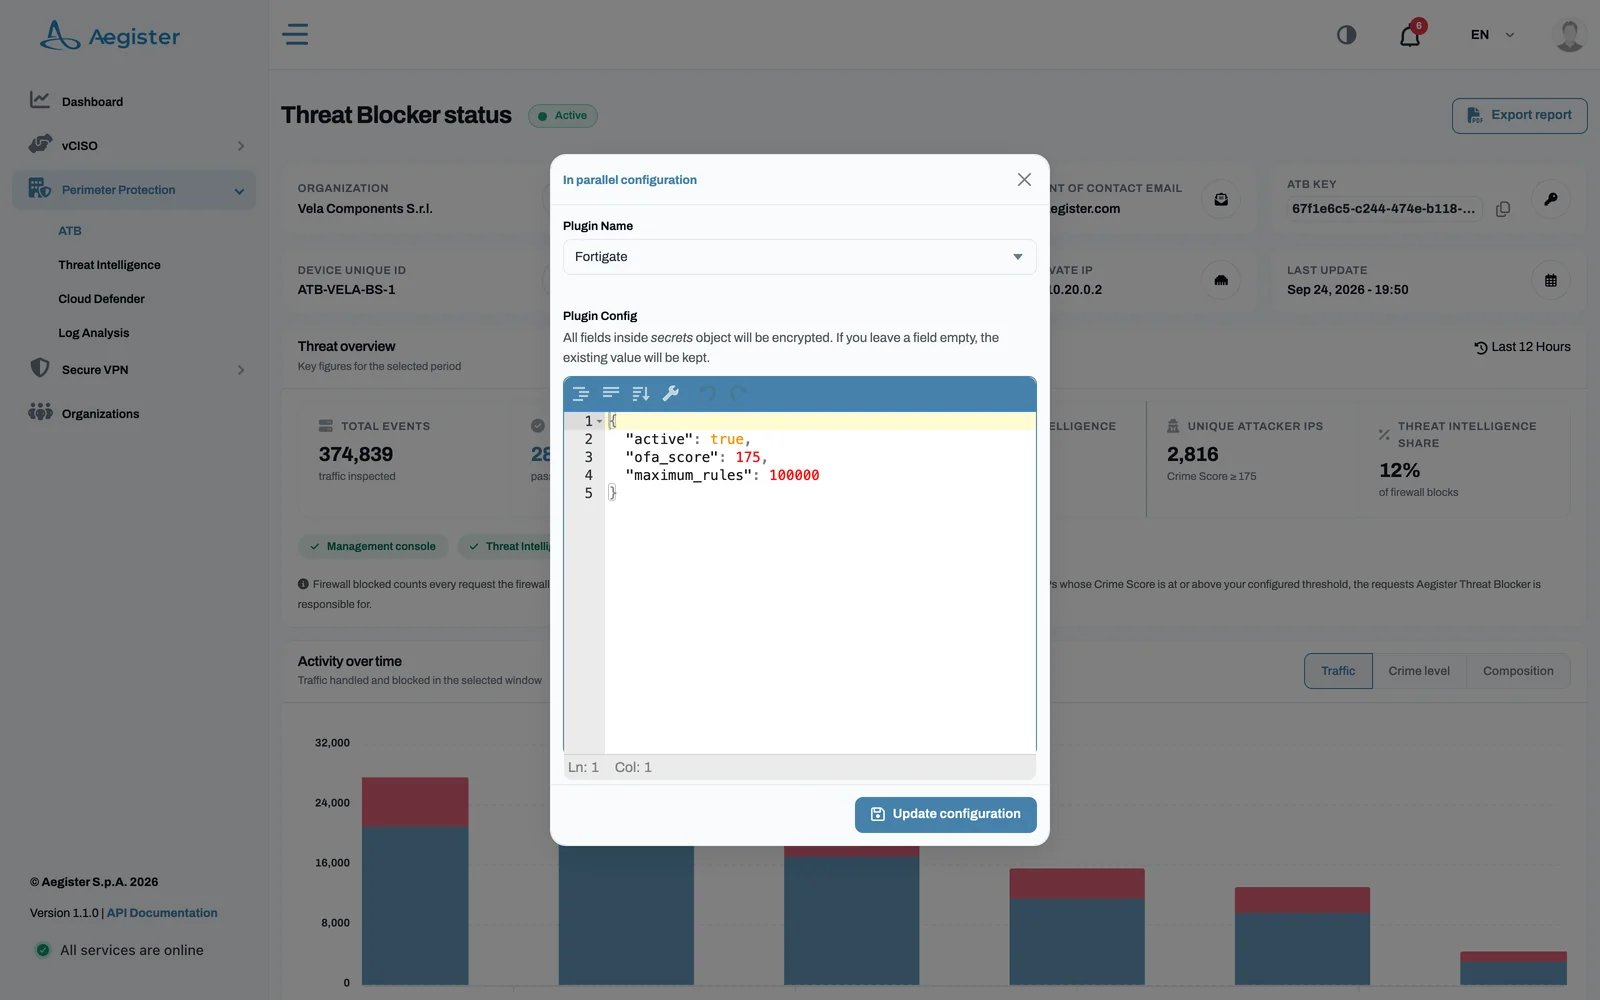
Accedi alla pagina della Cyber Console relativa all’ATB, clicca su Configurazione e verifica che il campo “maximum_rules” valga 1999 (per aggirare un limite del Botnet Filter del SonicOS):
In questo modo la lista resta entro il limite del Botnet Filter di SonicOS e contiene solo gli IP più pericolosi.
- Verifica della Configurazione: A configurazione completata, verifica che il botnet filter scarichi gli IP e che compaia il simbolo di spunta verde, segno che la blacklist è aggiornata.
-
Abilitazione dei Log e Mirroring del Traffico:
Configura il mirroring del traffico wan-lan su<IP_LOCALE_ATB>:514(UDP) sul dispositivo ATB. I log grezzi vengono inviati automaticamente ad app.aegister.com. Se i log non compaiono, il team Aegister interviene per individuare e correggere eventuali errori di parsing. Per la configurazione del Packet Mirroring su dispositivi SonicWall, consulta la documentazione ufficiale di SonicOS a questo link. Il Log Mirroring è opzionale, a discrezione del cliente. Invia i Syslog del firewall alla dashboard di Aegister, che mostra gli eventi in tempo reale, in forma visiva e tabellare, con un focus sugli IP del traffico in ingresso e in uscita bloccati dalla nostra Threat Intelligence.
Distribuzione Multi-Firewall
Con più firewall, puoi configurare tutti i dispositivi perché puntino allo stesso ATB per il filtraggio della botnet.Cambia solo il Log Mirroring: ogni firewall deve inviare i log all’ATB su una porta UDP diversa. Esempio di configurazione con tre firewall:
- Firewall 1 → UDP/514
- Firewall 2 → UDP/515
- Firewall 3 → UDP/516