1. Creazione o Accesso dell’Account
Per iniziare, devi:- Creare un account: Se non possiedi già un account, segui le istruzioni creazione account e primo accesso.
- Effettuare il login: Se hai già un account, accedi con le tue credenziali su app.aegister.com.
2. Verifica della Licenza Virtual CISO
Dopo l’accesso, controlla che la licenza Virtual CISO sia attiva per la tua Organizzazione: apri Organizzazioni, clicca sulla tua organizzazione e guarda la scheda Licenze. Senza questa licenza non puoi usare i servizi del Virtual CISO.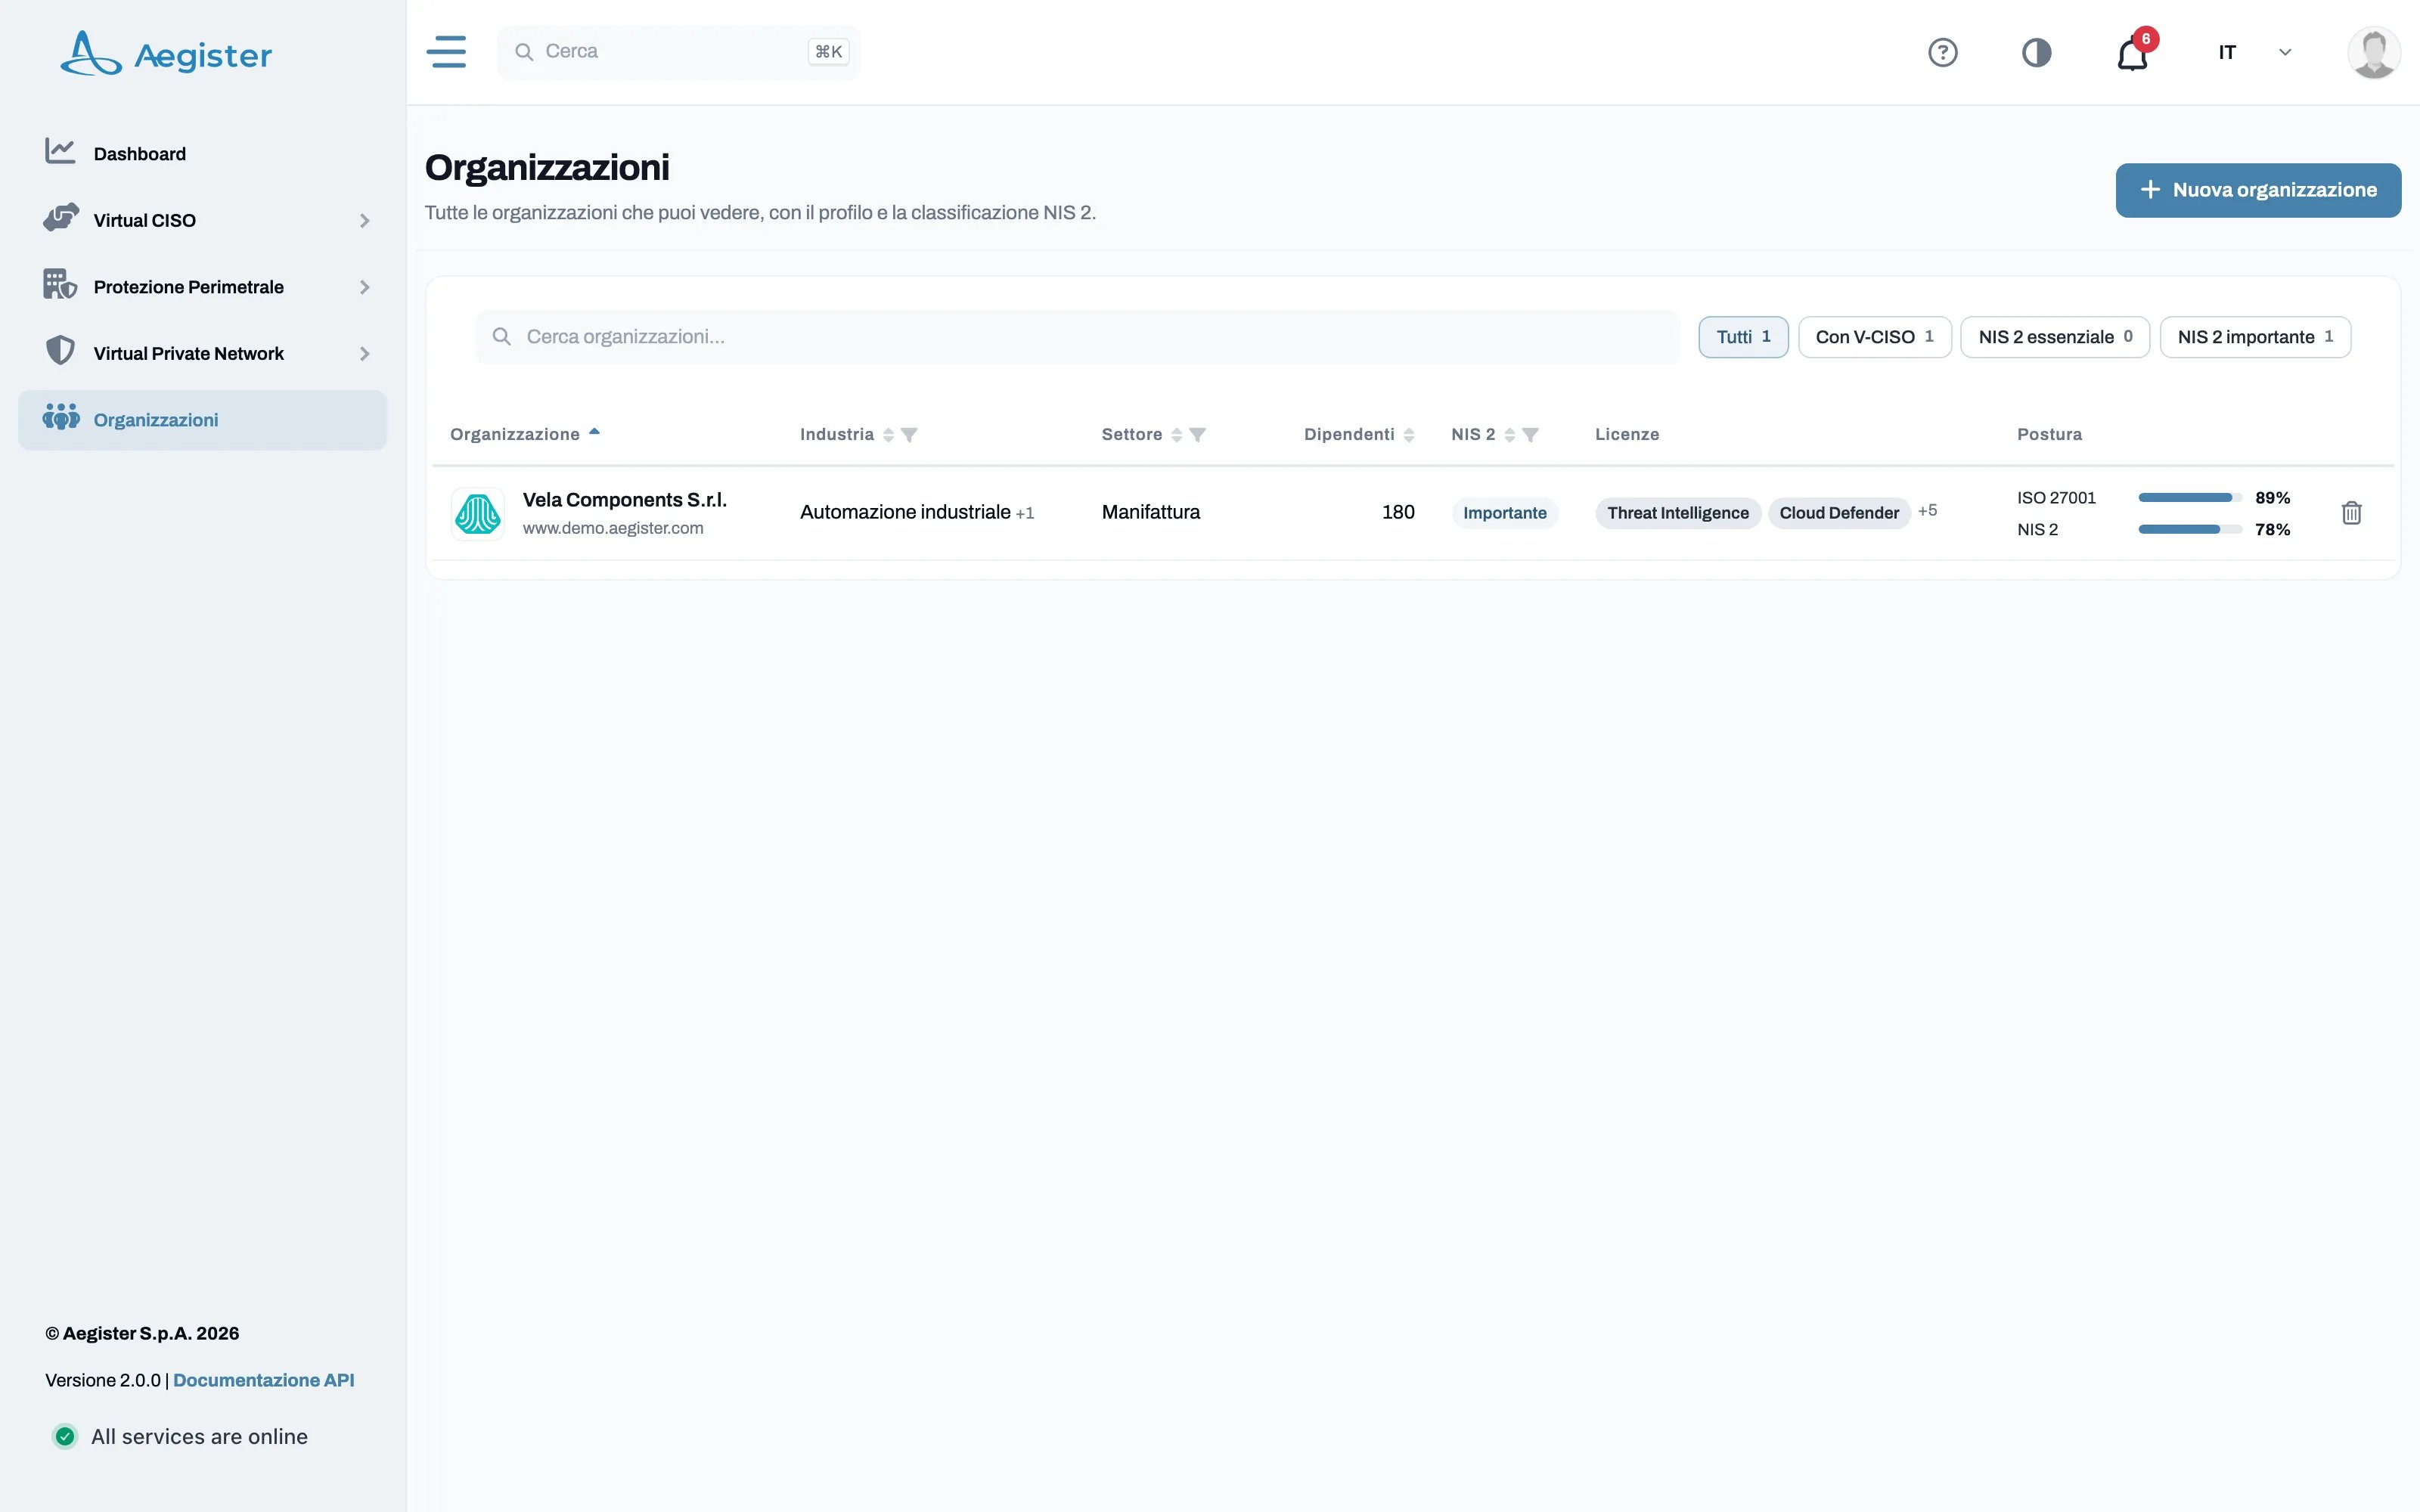
3. Navigare nella Sezione Virtual CISO
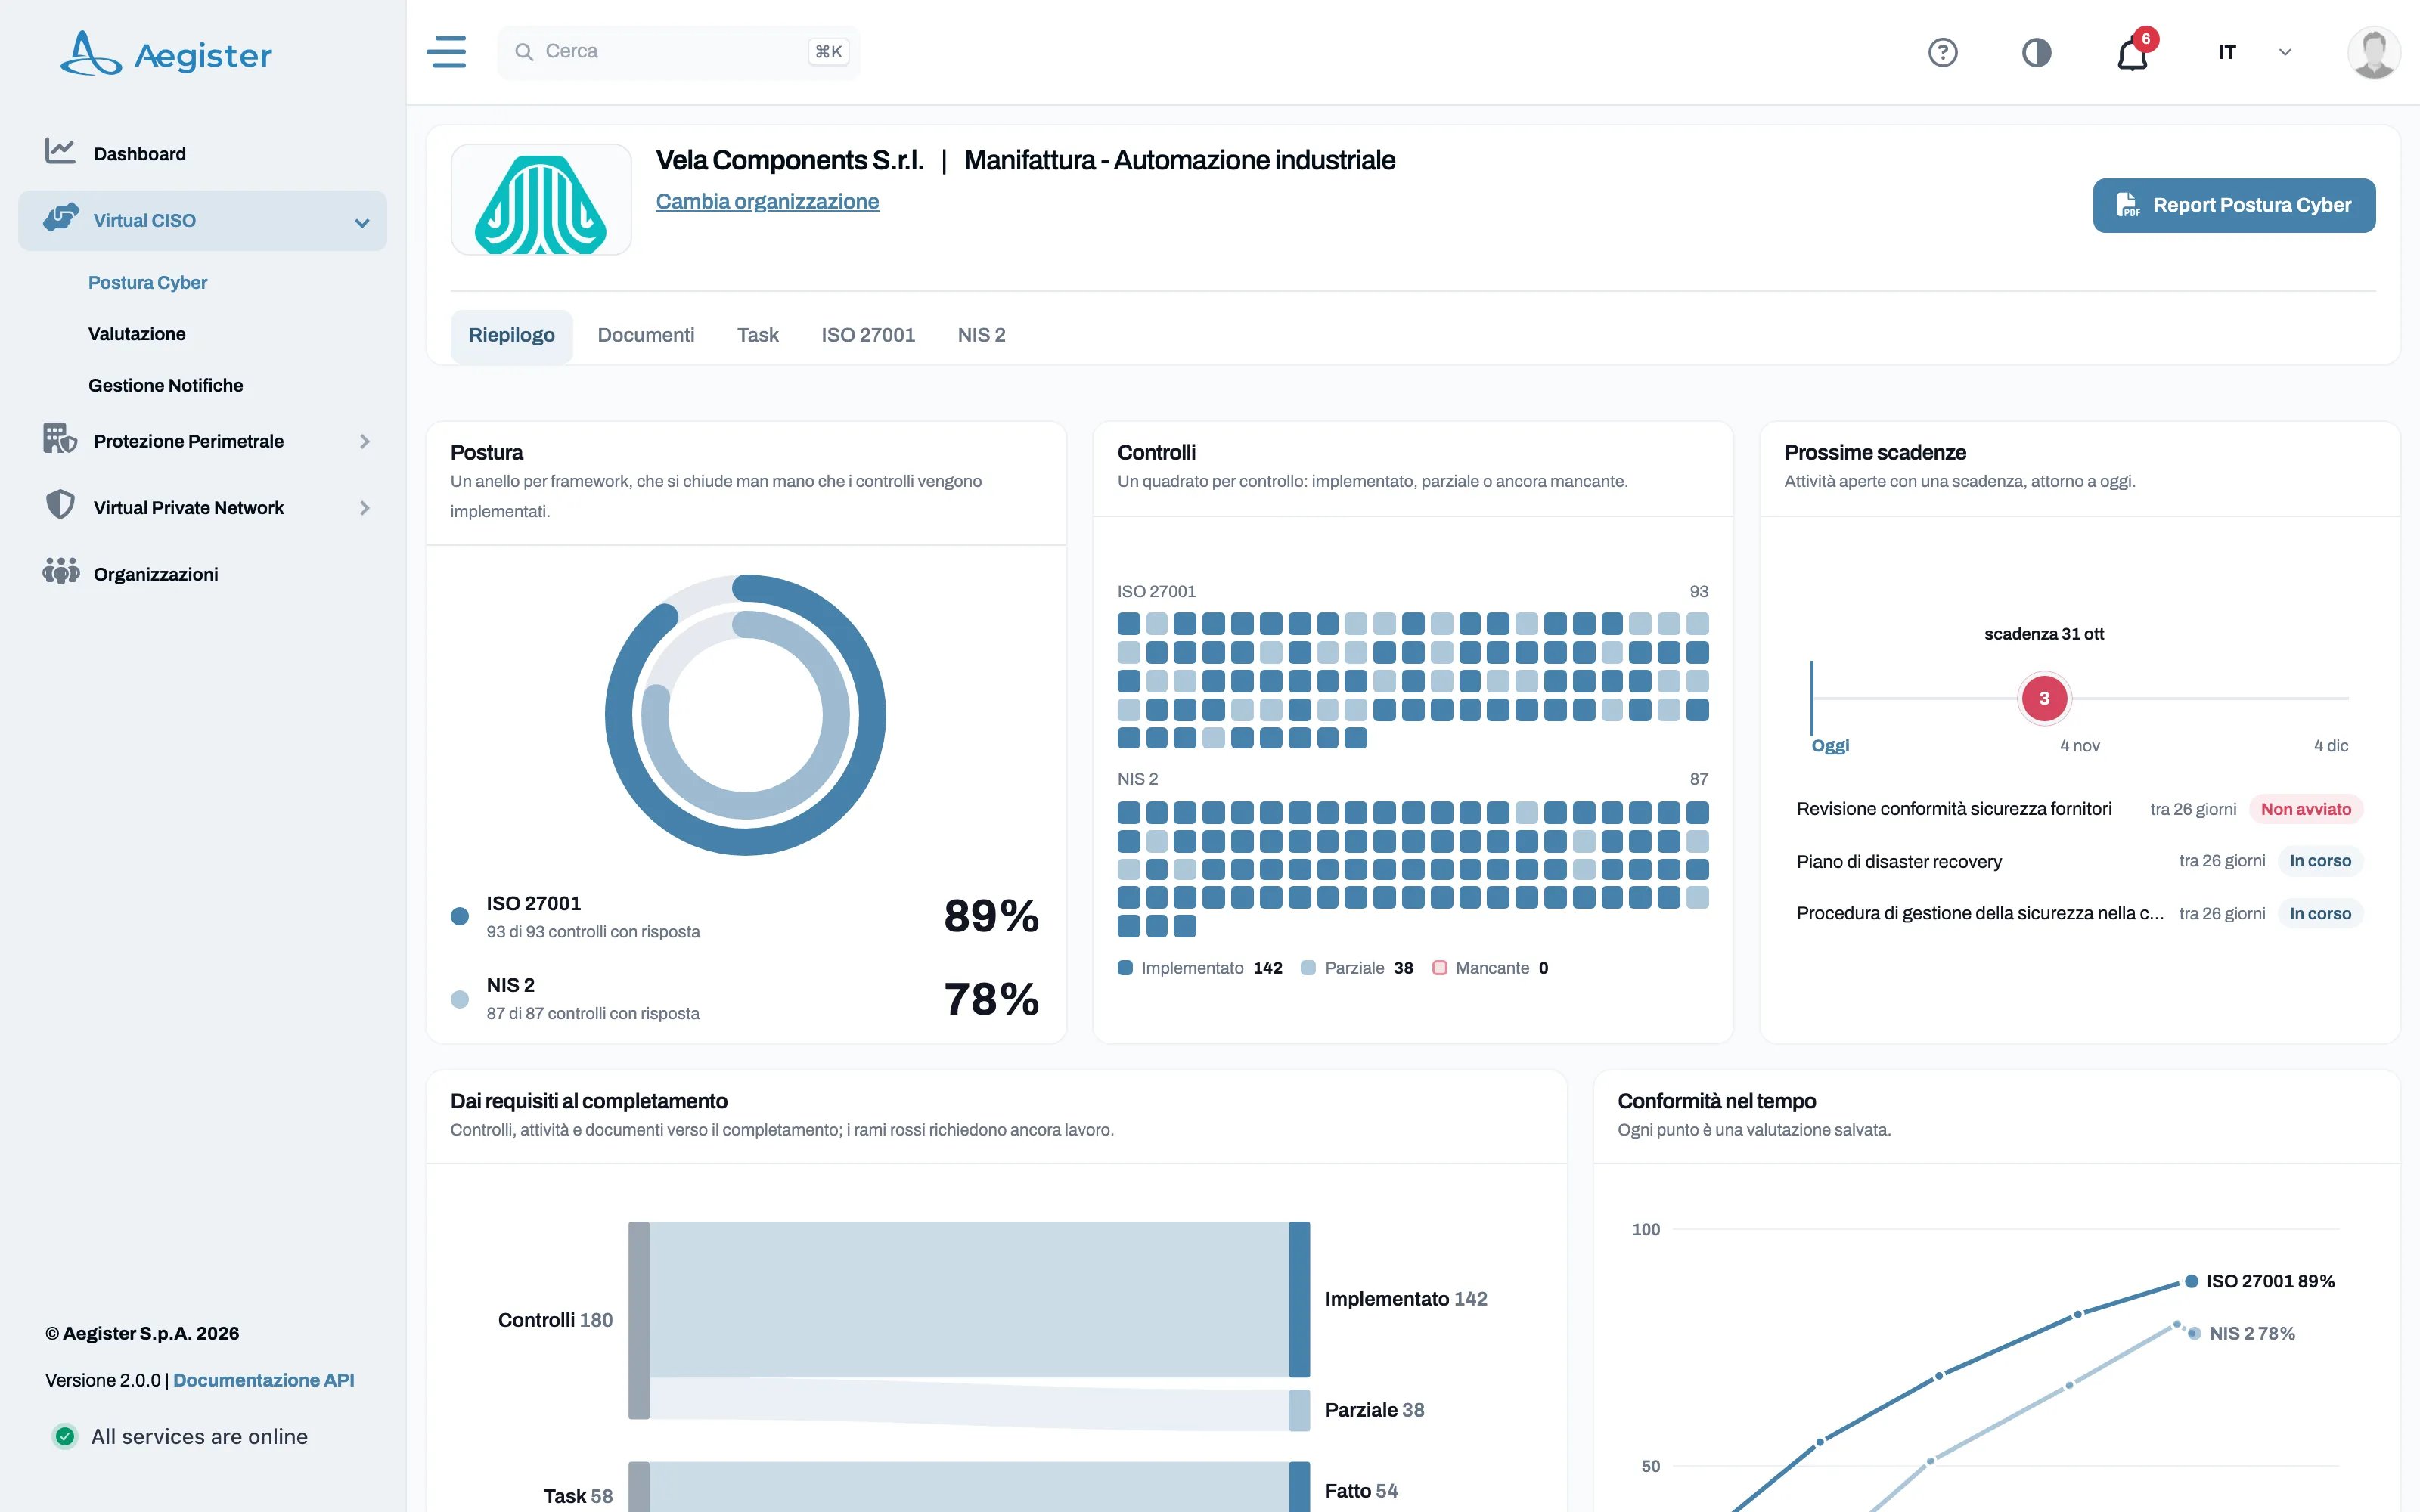
Confermata la licenza, apri Virtual CISO nel menu laterale. Contiene quattro pagine:- Postura Cyber: mostra a che punto è la tua organizzazione su ogni framework. La scheda Riepilogo raccoglie postura, controlli, le prossime scadenze e i progressi nel tempo; le schede Documenti e Task seguono i documenti e le attività di remediation; ogni framework (ad esempio ISO 27001 o NIS 2) ha la sua scheda con categorie e controlli. Aprila qui.
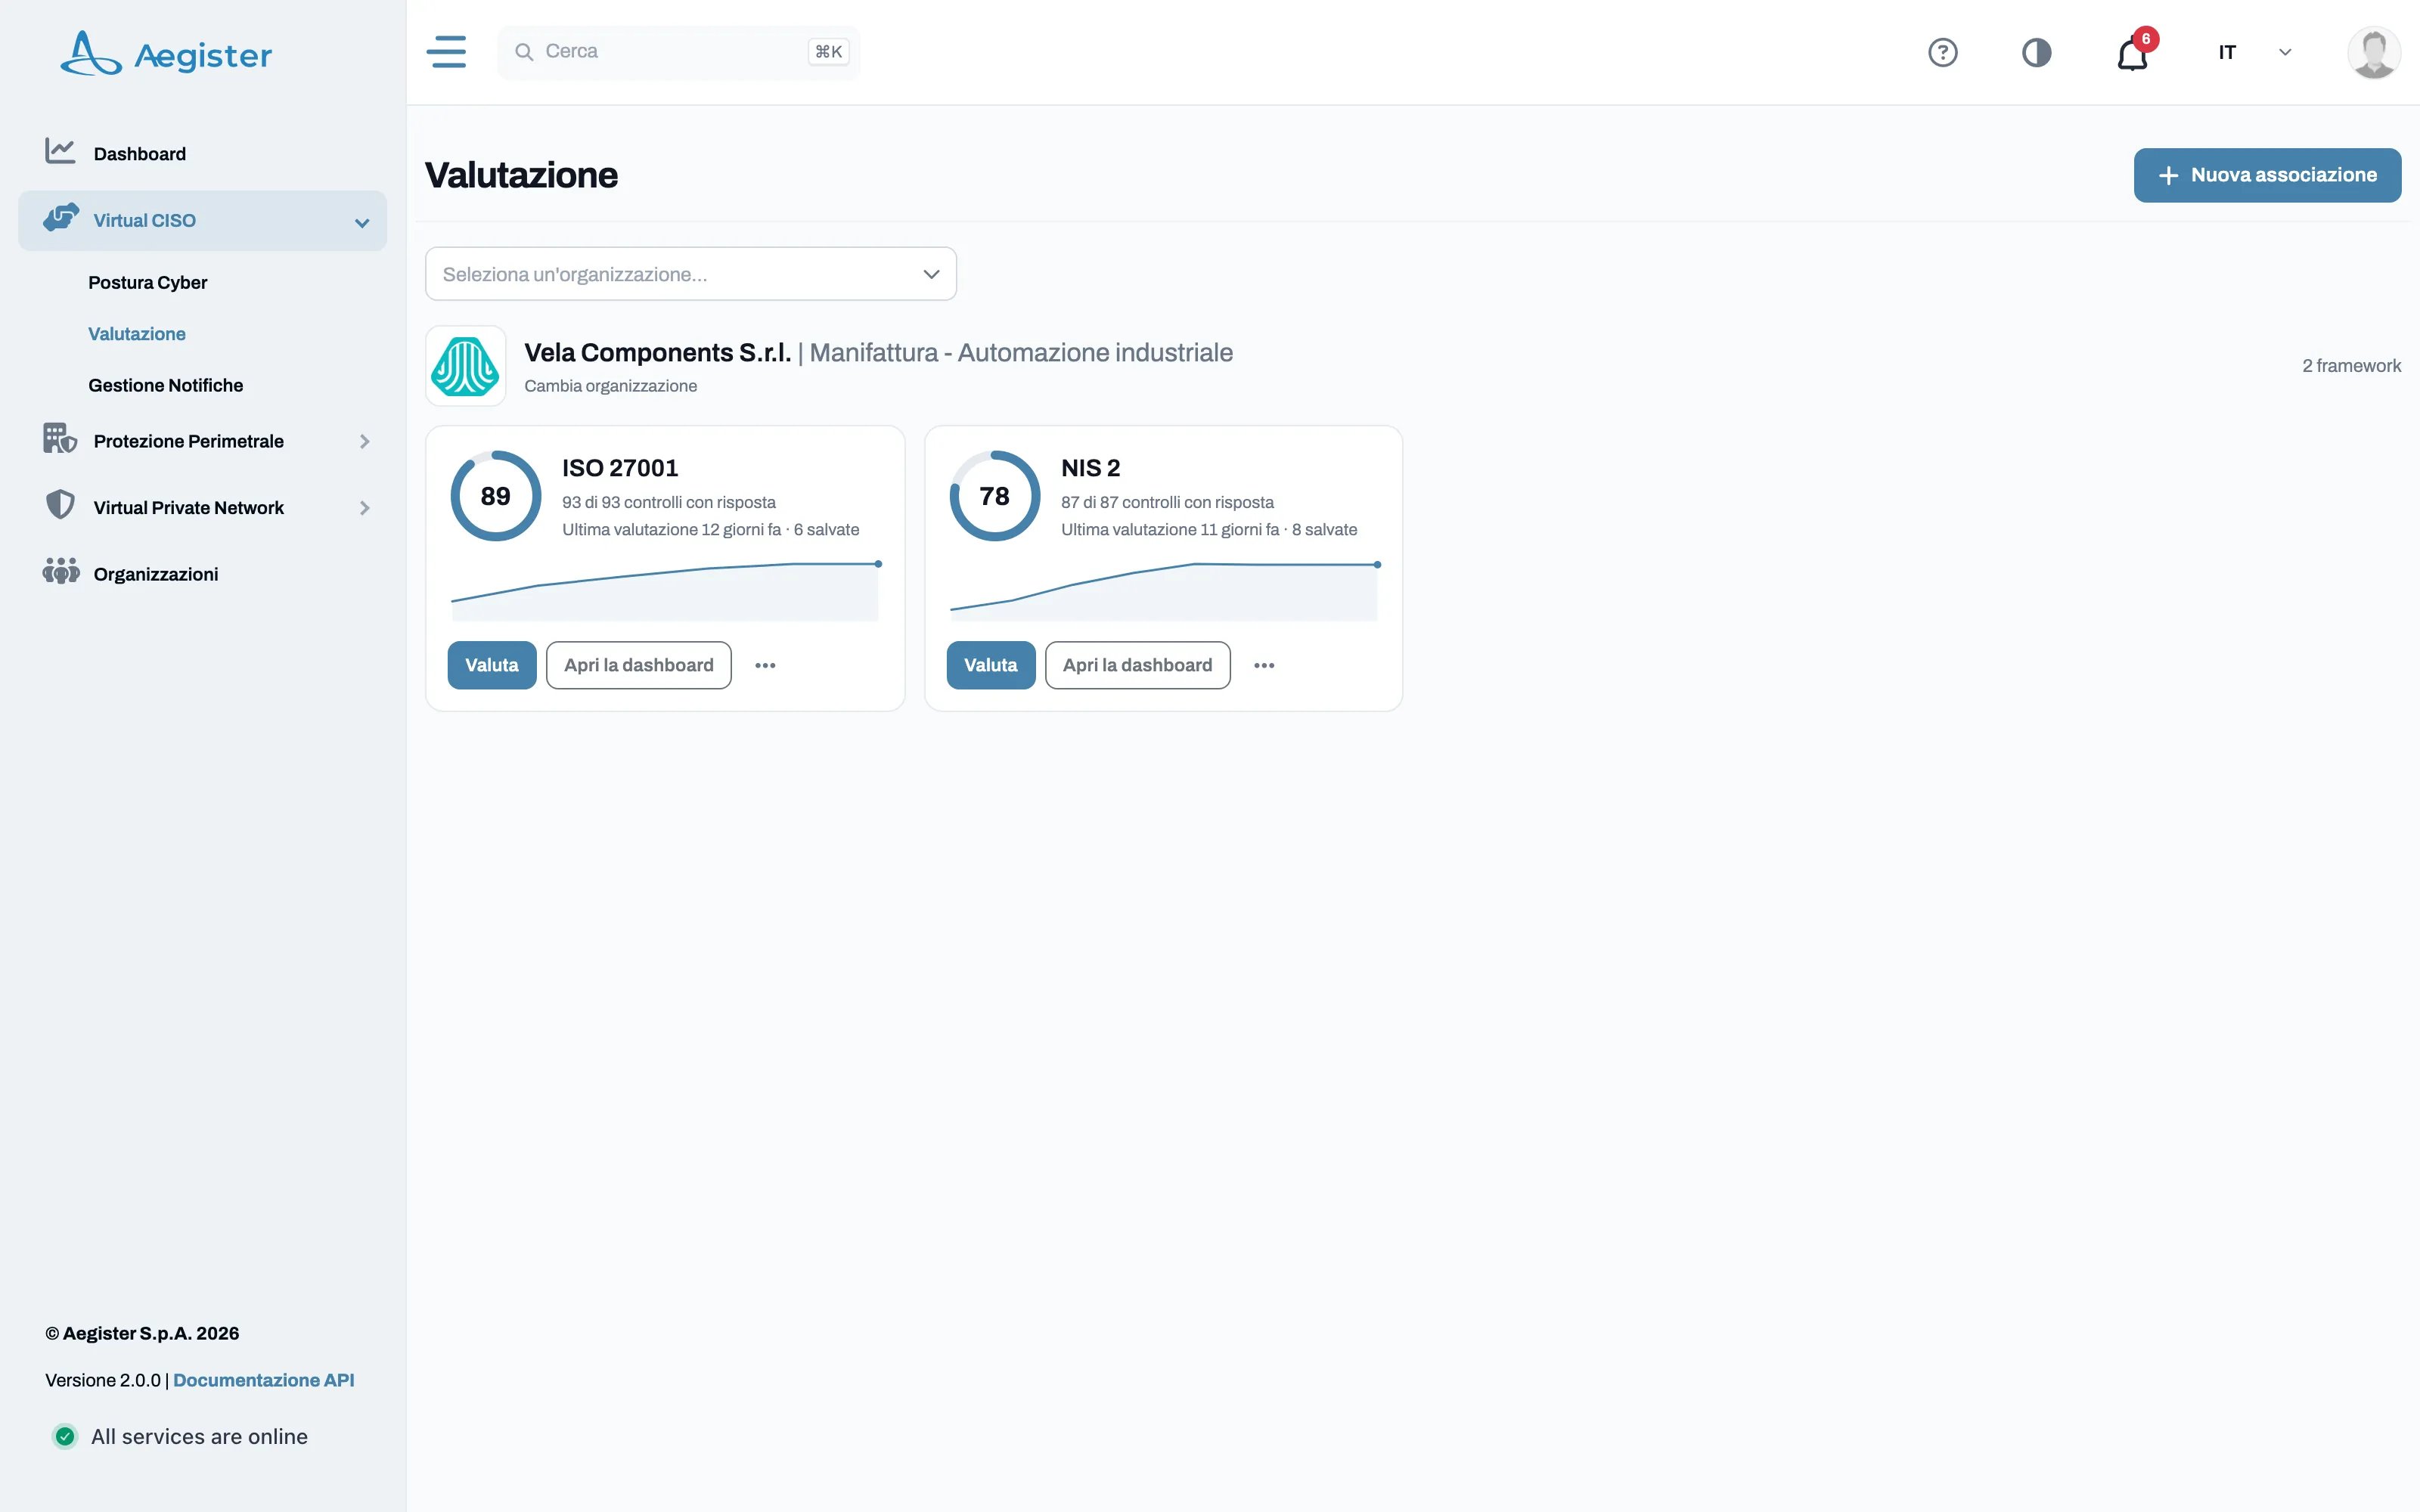
- Valutazione: mostra una scheda per ogni framework associato alla tua organizzazione, con punteggio, controlli con risposta e andamento. Da qui valuti un framework. Aprila qui.
- Bollettini CSIRT: confronta ogni bollettino di vulnerabilità di CSIRT Italia con i tuoi inventari hardware e software. Vedi la guida.
- Notifiche degli incidenti: prepara le notifiche NIS 2 di un incidente per il portale ACN. Vedi la guida.
4. Struttura della Sezione Virtual CISO
4.1 Postura Cyber
- Destinatari: tutti gli utenti di un’organizzazione.
- Funzionalità: mostra lo stato di attuazione di controlli, attività e documenti dei framework associati all’organizzazione.
4.2 Valutazione
- Destinatari: security officer e owner.
- Funzionalità:
- Mostra i framework associati alla tua organizzazione, una scheda ciascuno, con Valuta e Apri la dashboard.
- Gestisci i framework, nel menu di una scheda, apre la scheda Conformità dell’organizzazione, dove si scelgono i framework dell’organizzazione (vedi sotto).
4.3 Scegliere i framework
- Destinatari: security officer e owner.
- Funzionalità: i framework che la tua organizzazione segue (ad esempio NIS 2 o ISO 27001) si impostano nella scheda Conformità dell’organizzazione: apri l’organizzazione da Organizzazioni. Attiva un framework e clicca su Salva: compare in Virtual CISO con la sua scheda. Se lo disattivi, la console chiede conferma mostrando quante valutazioni escono con lui; riattivandolo tornano.
5. Gestione delle Attività
Le attività (tasks) sono suddivise in due categorie:- Automatizzate: script previsti nel framework di sicurezza, eseguiti periodicamente, di cui puoi consultare lo storico.
- Self: attività che richiedono un intervento manuale.
Compilare un’Attività
- Aprila: in Postura Cyber apri la scheda Task, clicca su un’attività e poi su Completa task. Un’attività tabella apre la sua tabella, dove Aggiungi riga aggiunge una voce; un’attività a domande apre le sue domande.
- Azioni, in alto a destra, raccoglie gli altri modi per compilarla:
- Importa → Excel (solo tabelle): scarica il modello, compilalo in Excel o Google Sheets, caricalo e controlla ogni riga prima di confermare. Le righe sostituiscono la tabella, oppure si aggiungono se mantieni le righe che il file non cita.
- Importa → Dai tuoi documenti (AI): aggiungi fino a 5 documenti che hai già (PDF, Word, Excel, CSV, testo o immagini, 10 MB ciascuno). L’AI li legge e propone le risposte, ognuna con la sua confidenza e il documento da cui viene. Non viene salvato nulla finché non controlli le risposte e salvi. Non è disponibile su una tabella costruita da un’altra, come il trattamento dei rischi.
- Importa → Automaticamente, via API: mostra come uno script o il vostro agente può tenere aggiornata l’attività tramite l’API (vedi Guida: l’API V-CISO spec-driven nella scheda API).
- Esporta → Excel (solo tabelle) e Elimina → Cancella tutte le risposte.
- Un controllo del framework e un documento hanno lo stesso menu Azioni, con solo Automaticamente, via API.
- Solo Responsabili sicurezza e Proprietari vedono Azioni.
- Una valutazione salvata conta solo se contiene almeno una risposta: fino ad allora il framework mostra “nessuna valutazione”.
Valutare un Framework
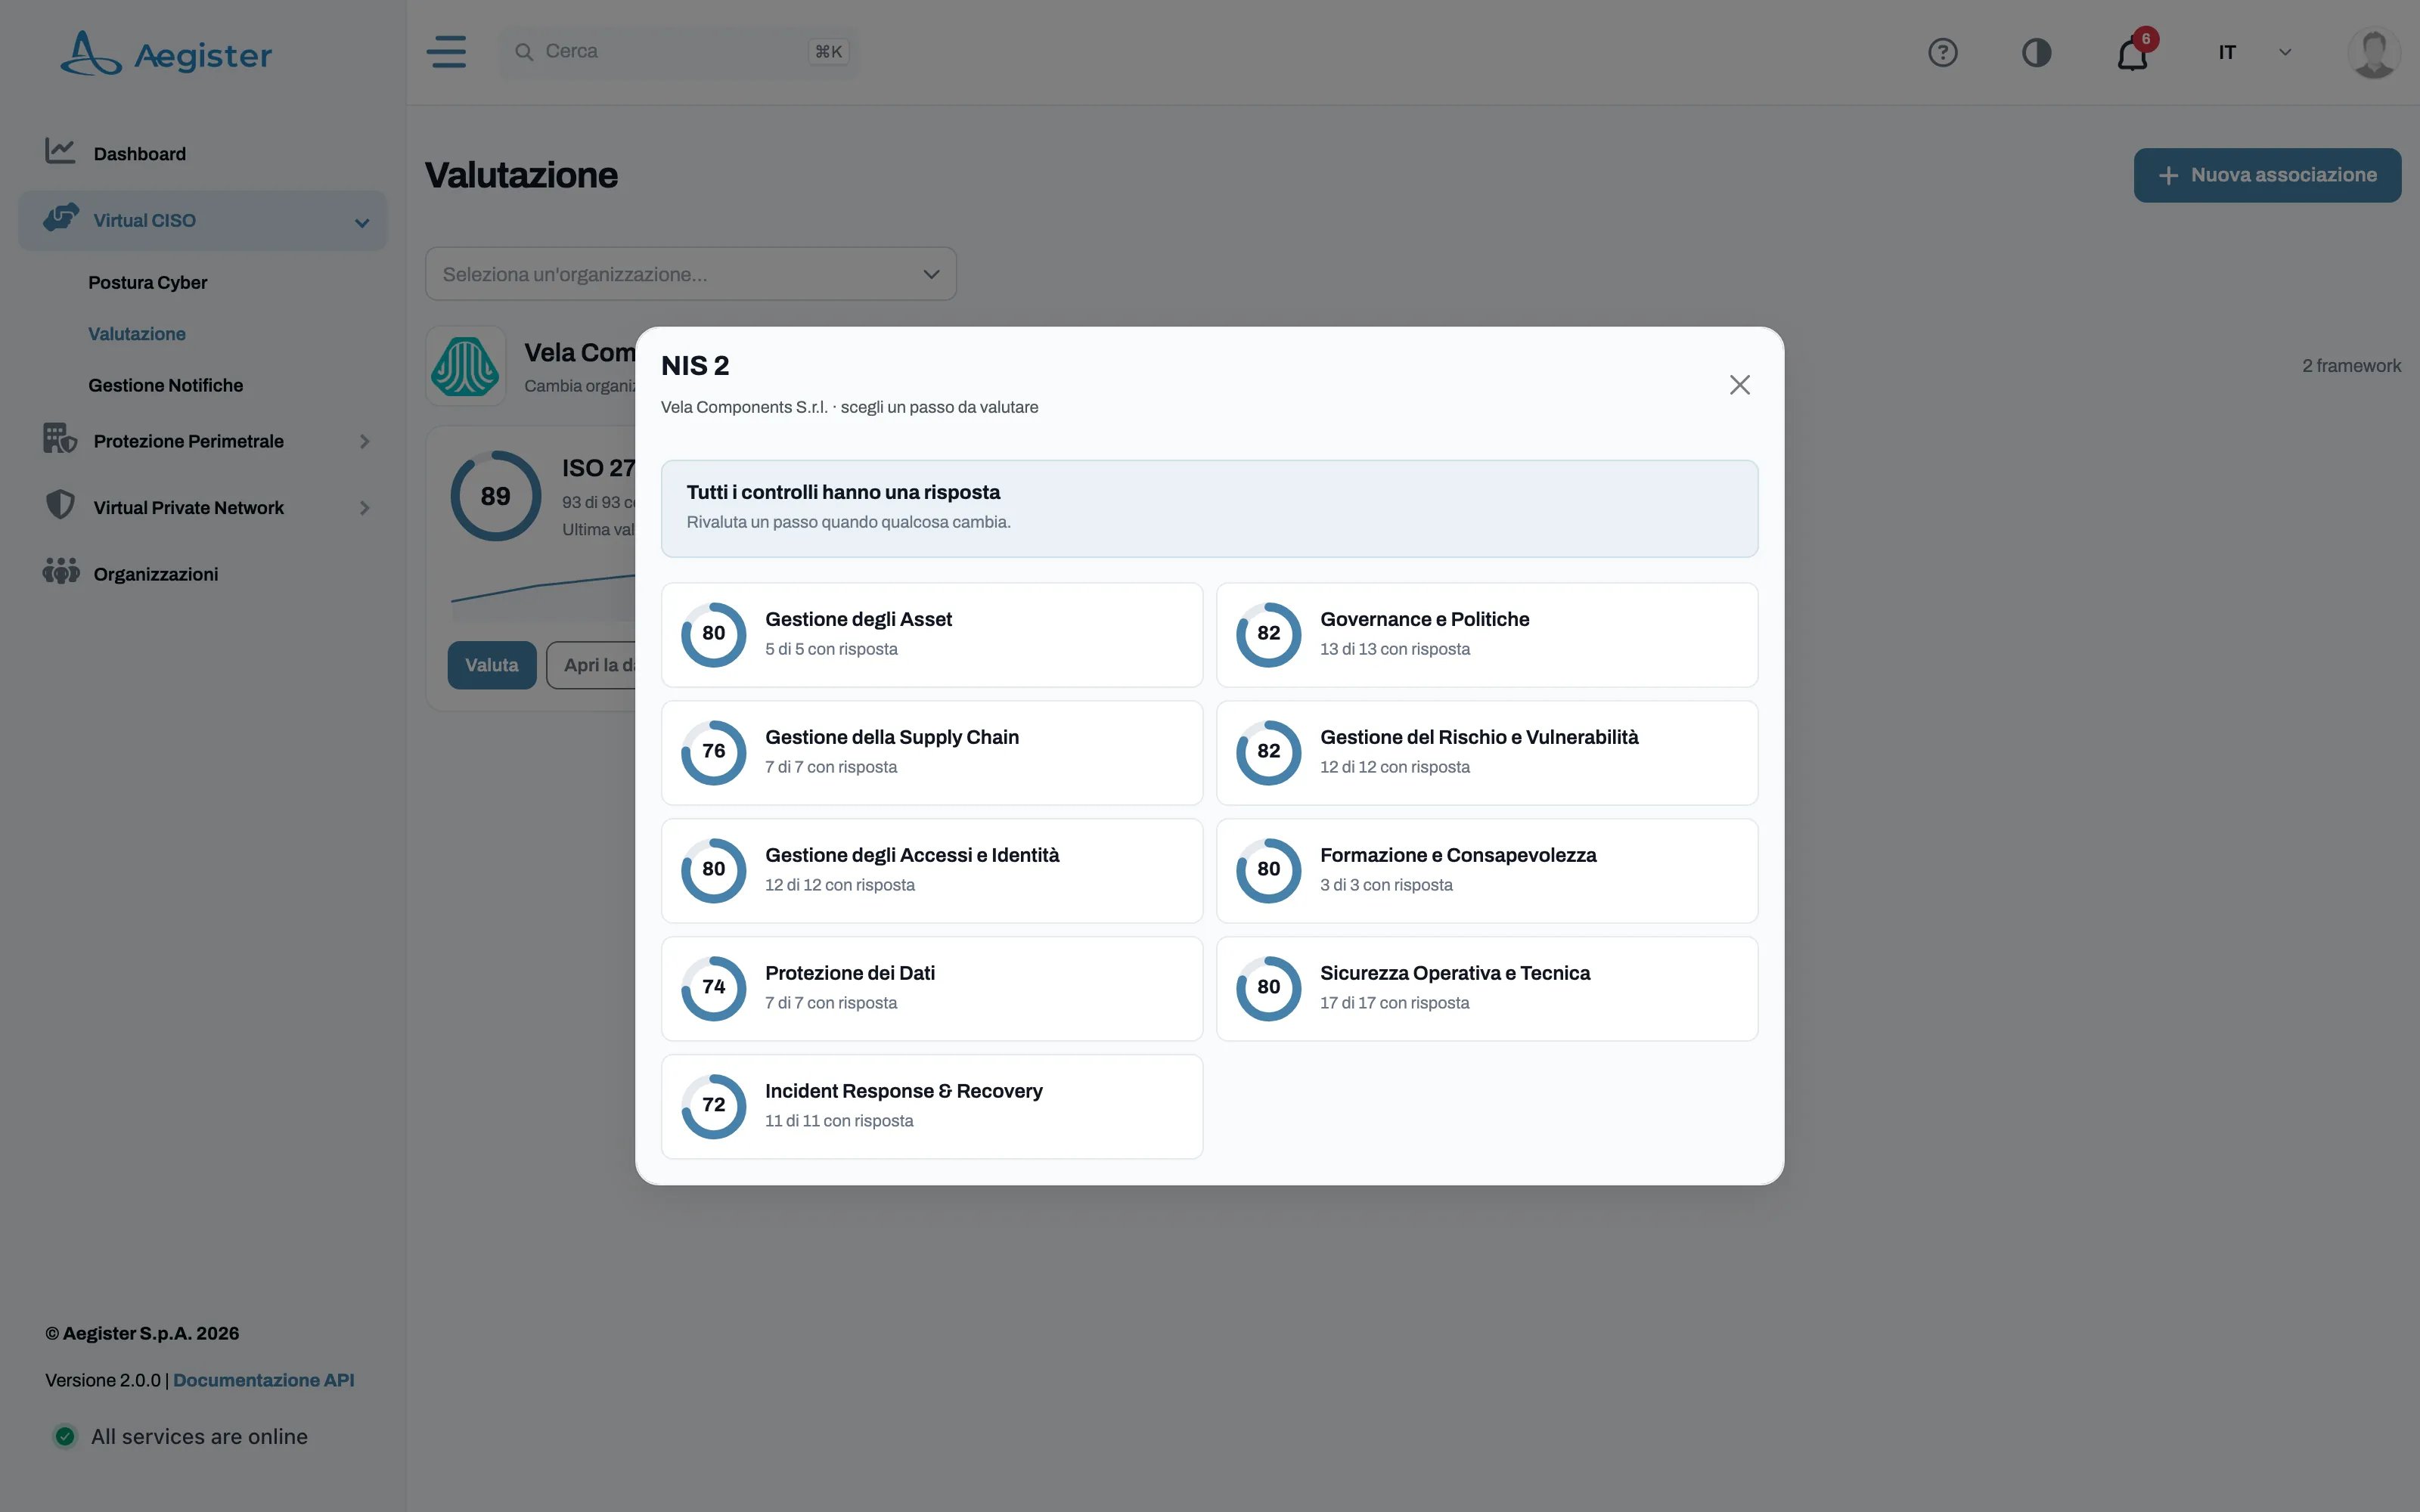
- Valuta: in Virtual CISO → Valutazione, fai clic su Valuta nella scheda di un framework.
Il framework si apre come elenco di passi, uno per categoria (per NIS 2, categorie come Gestione
degli Asset o Gestione della Supply Chain), ciascuno con il punteggio e i controlli con risposta.
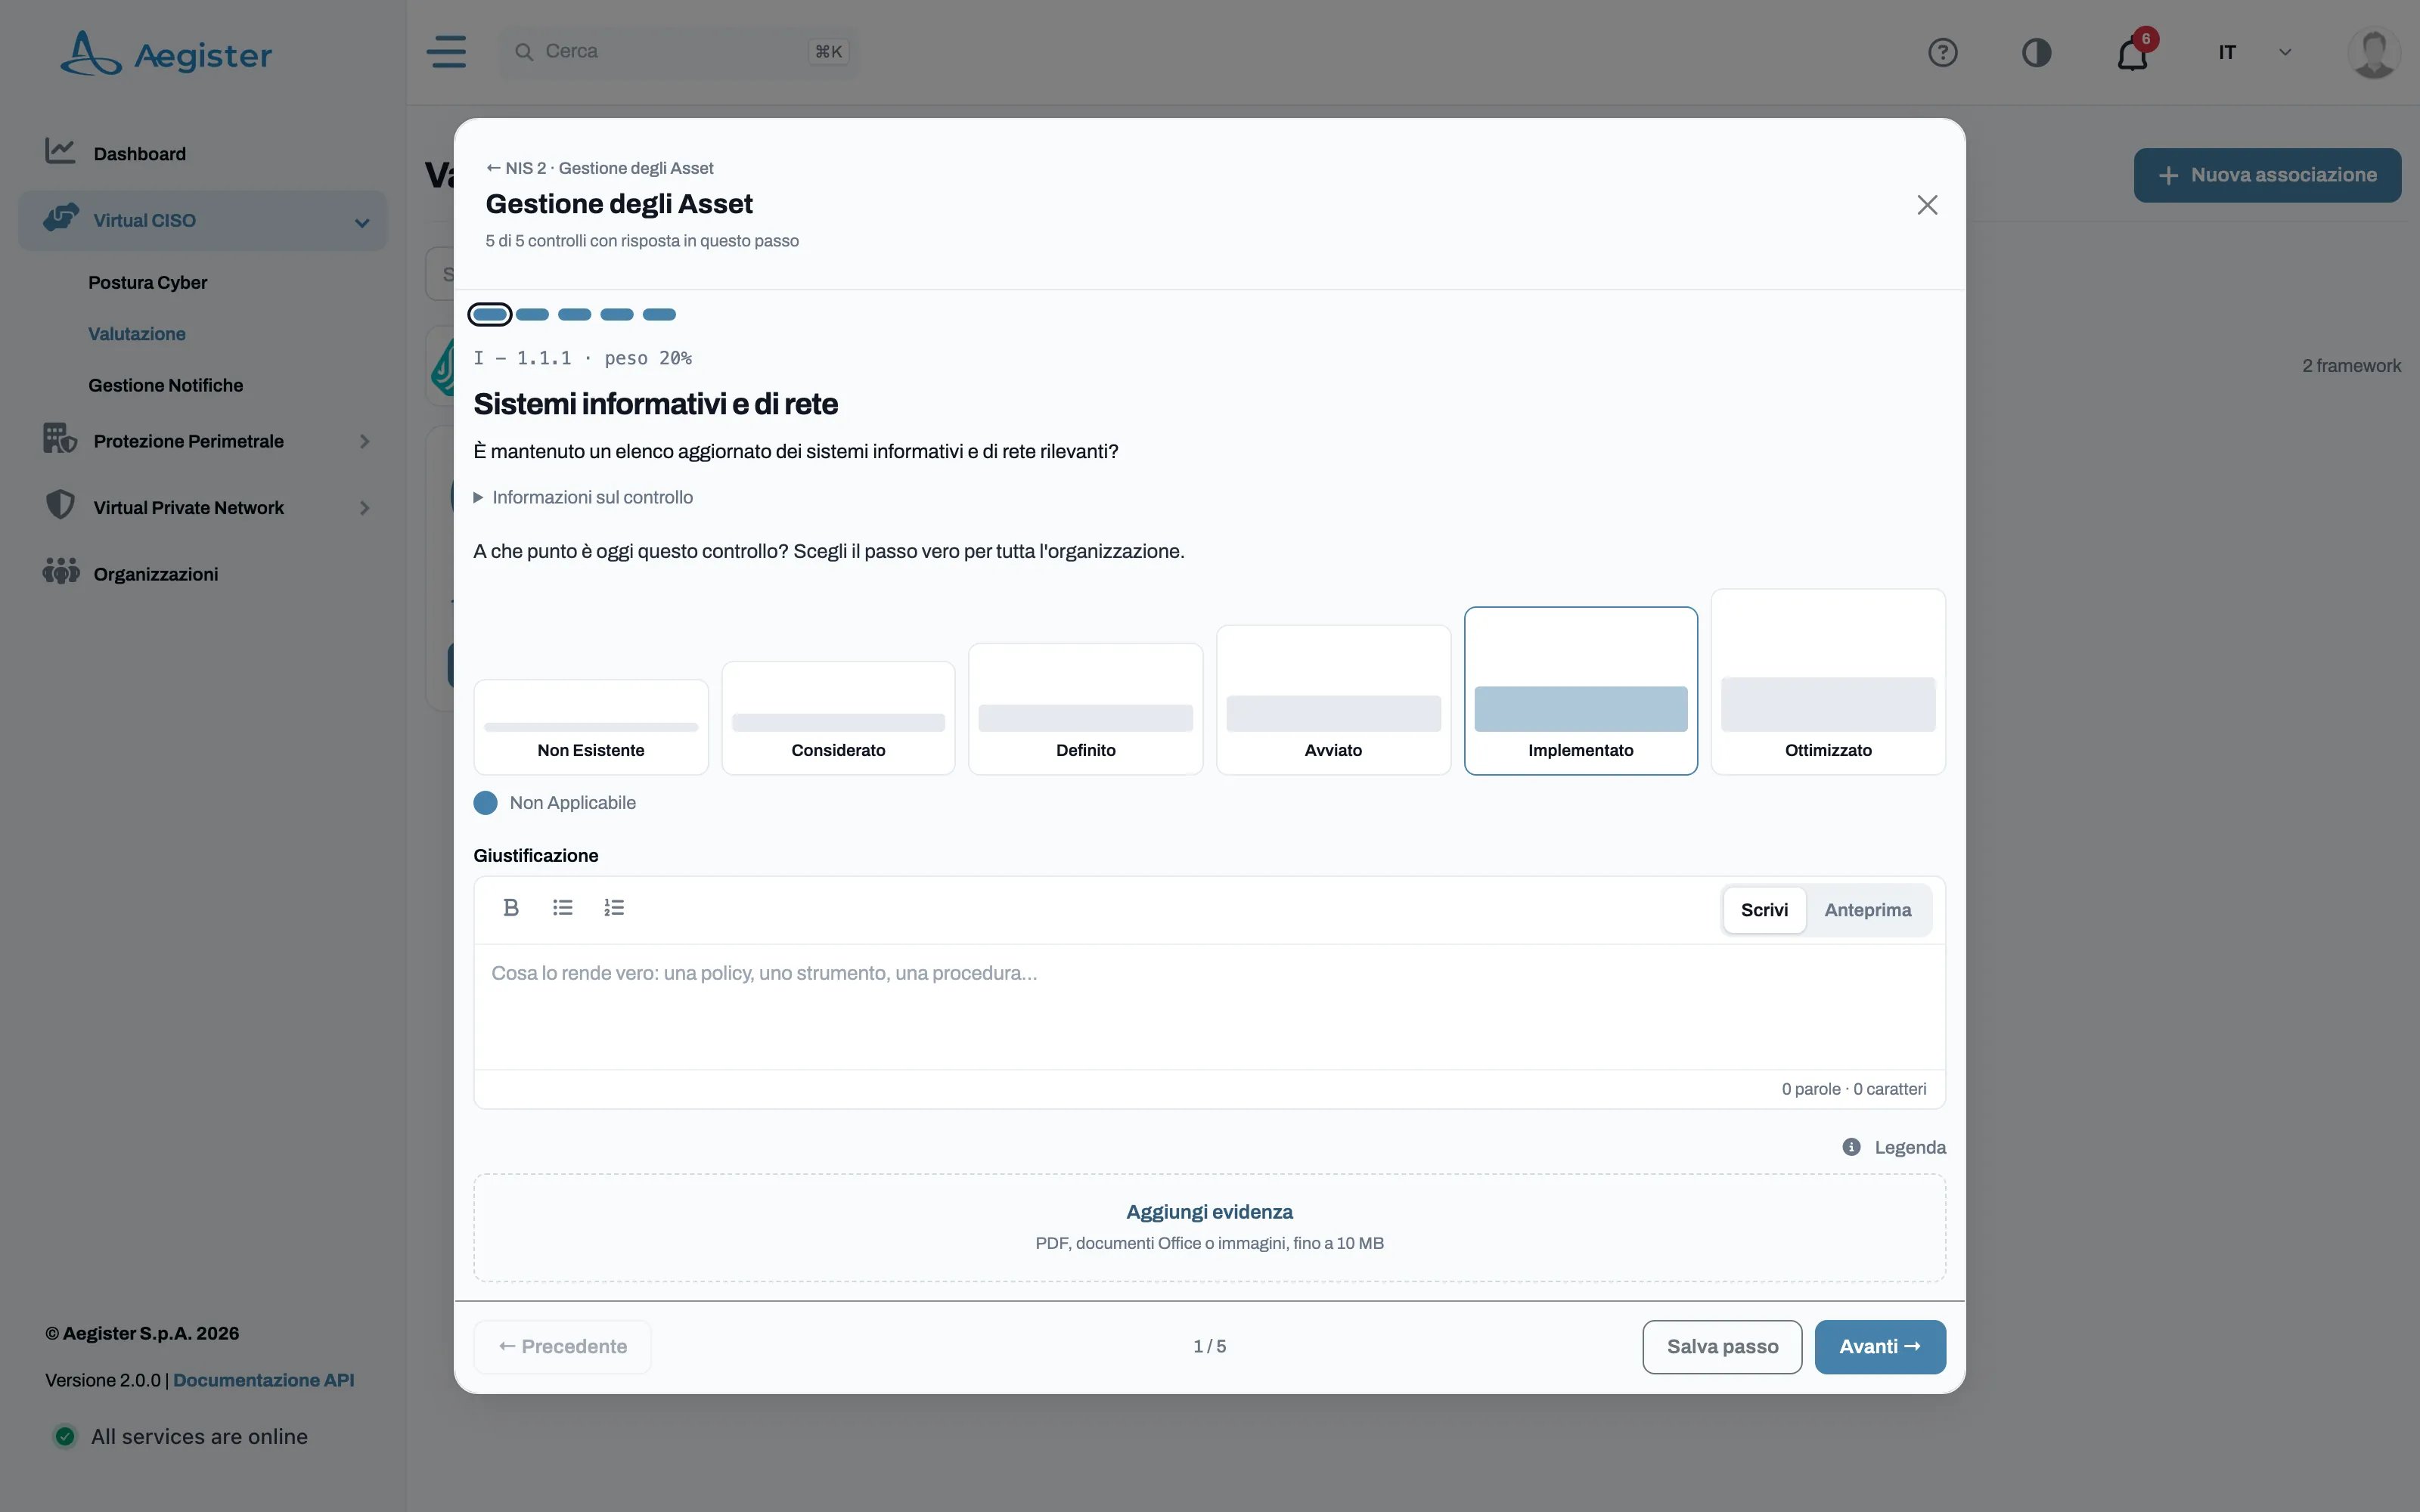
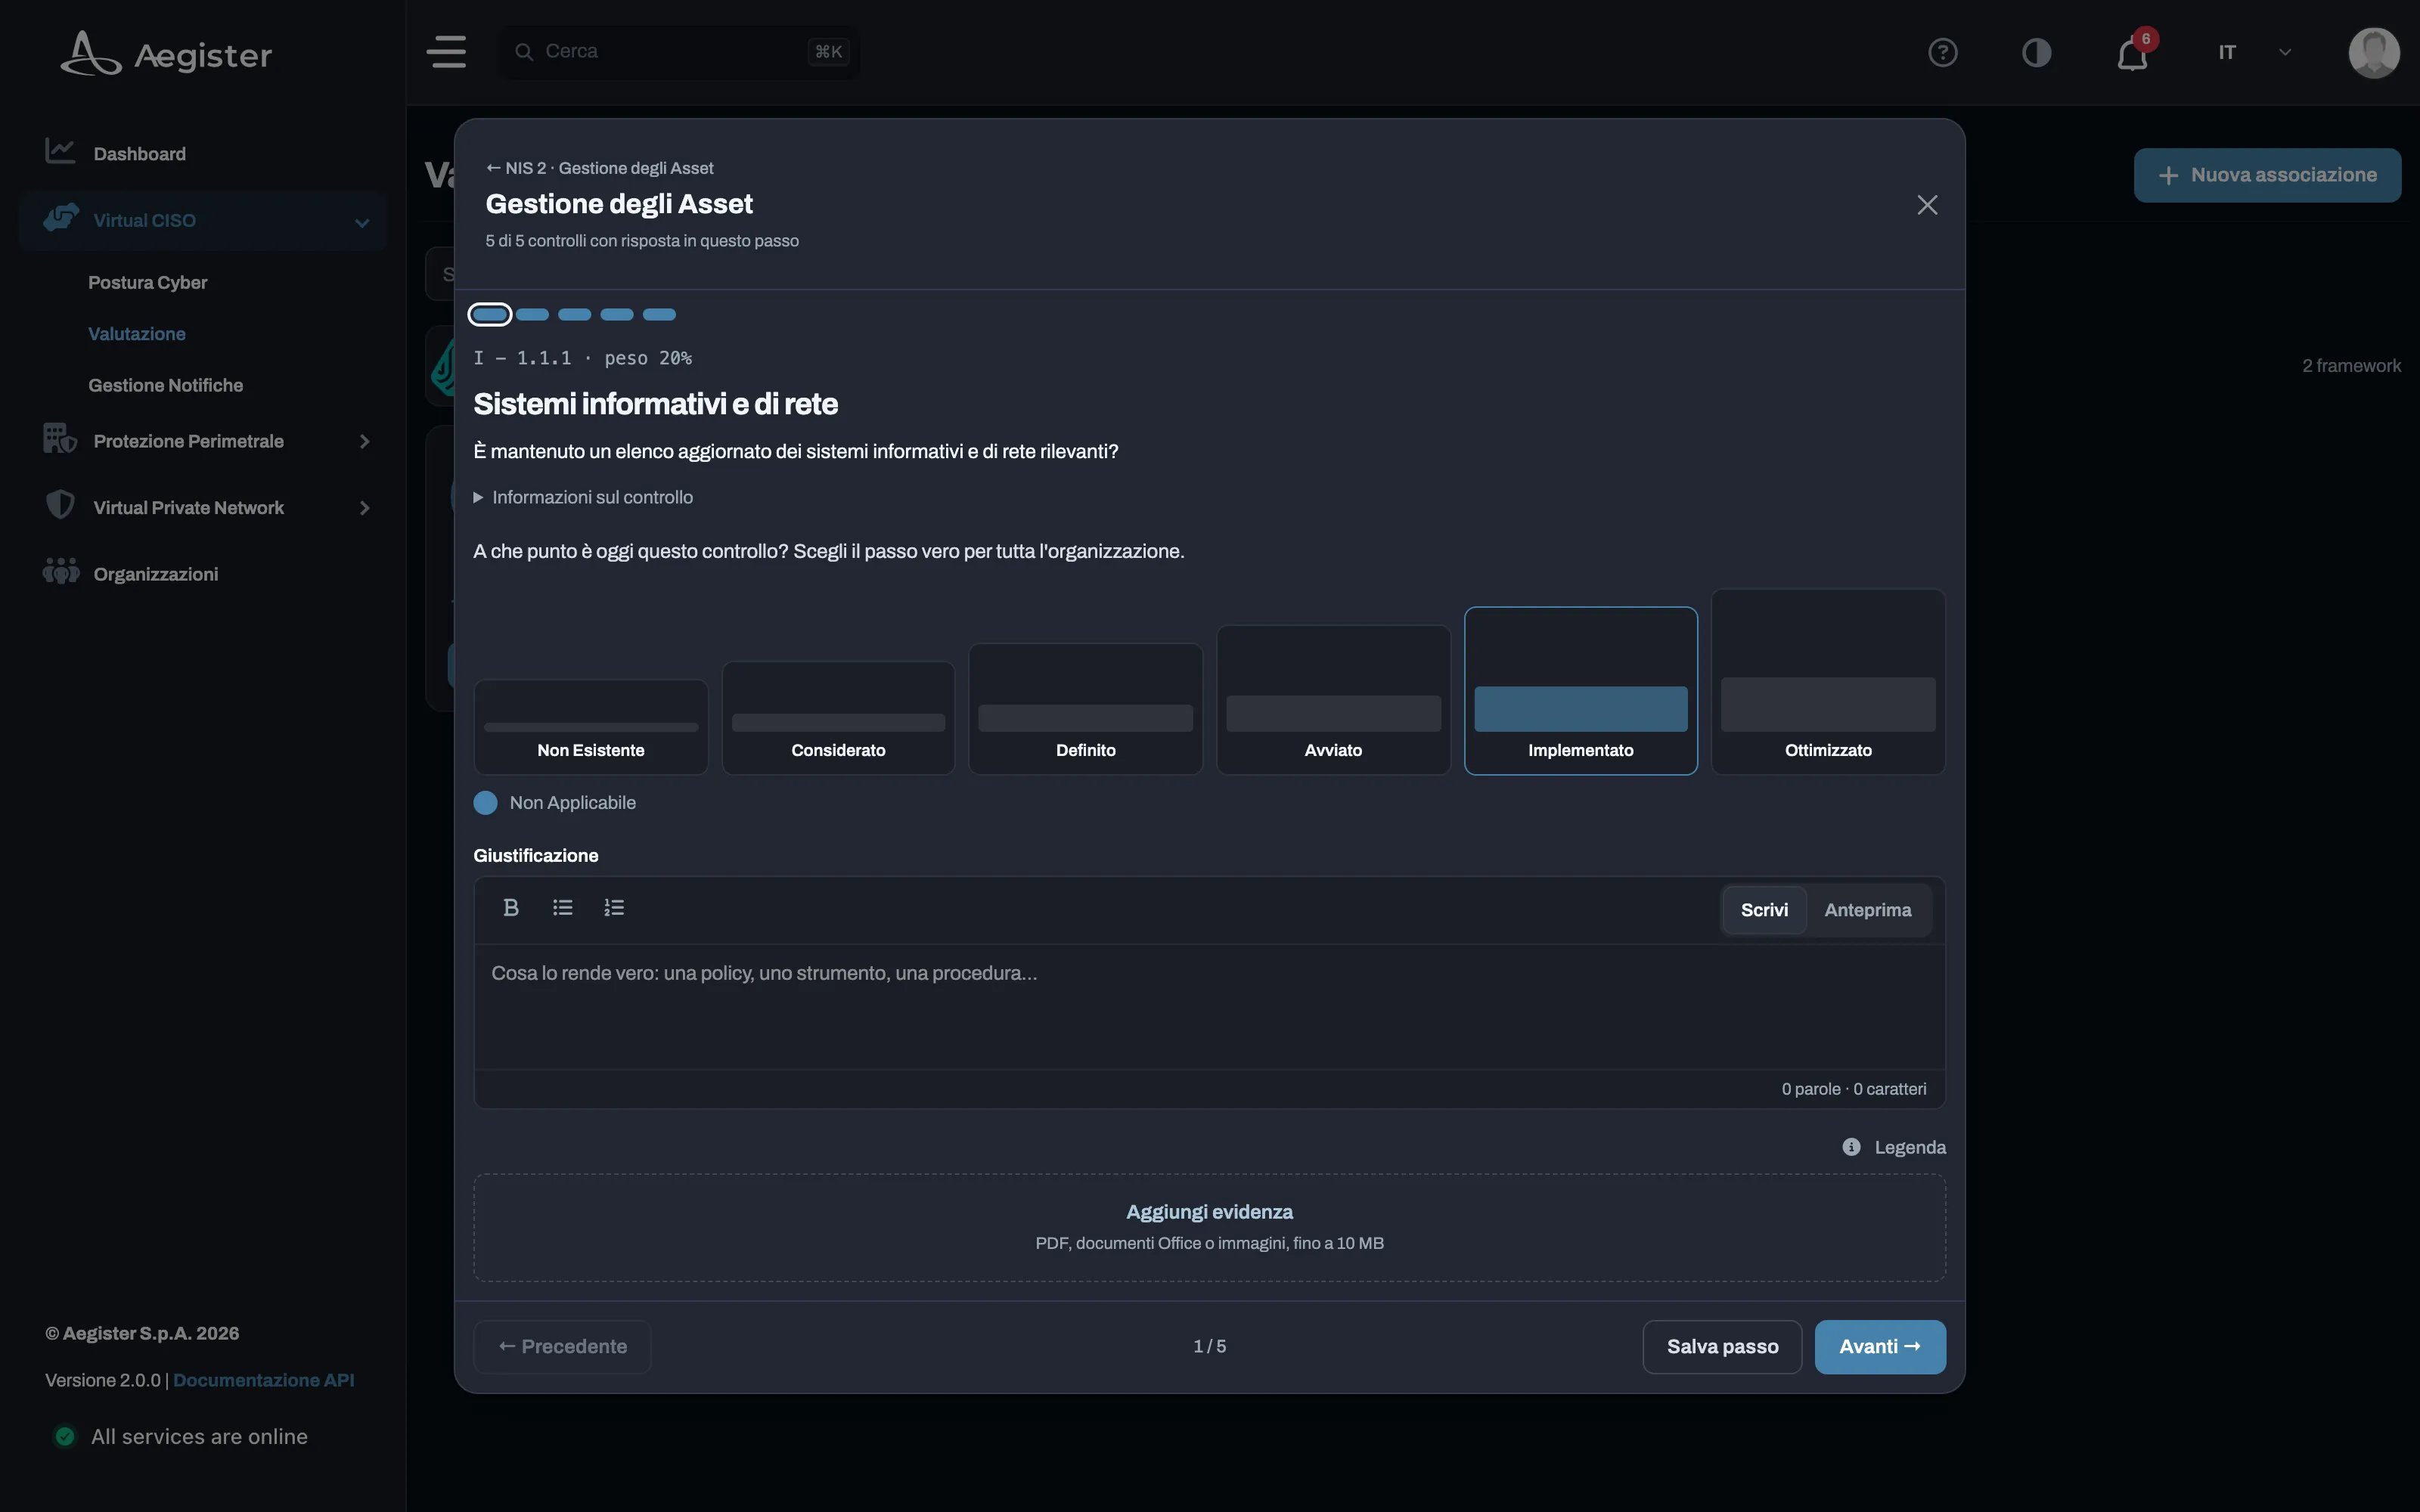
- Rispondi ai controlli: scegli una categoria e rispondi ai suoi controlli uno alla volta. Per
ogni controllo indica a che punto è (da Non Esistente a Ottimizzato, oppure Non
Applicabile), scrivi una giustificazione e aggiungi le evidenze (PDF, documenti Office o
immagini, fino a 10 MB). Spostati con Avanti e Precedente, poi clicca su Salva passo
per salvare la categoria.
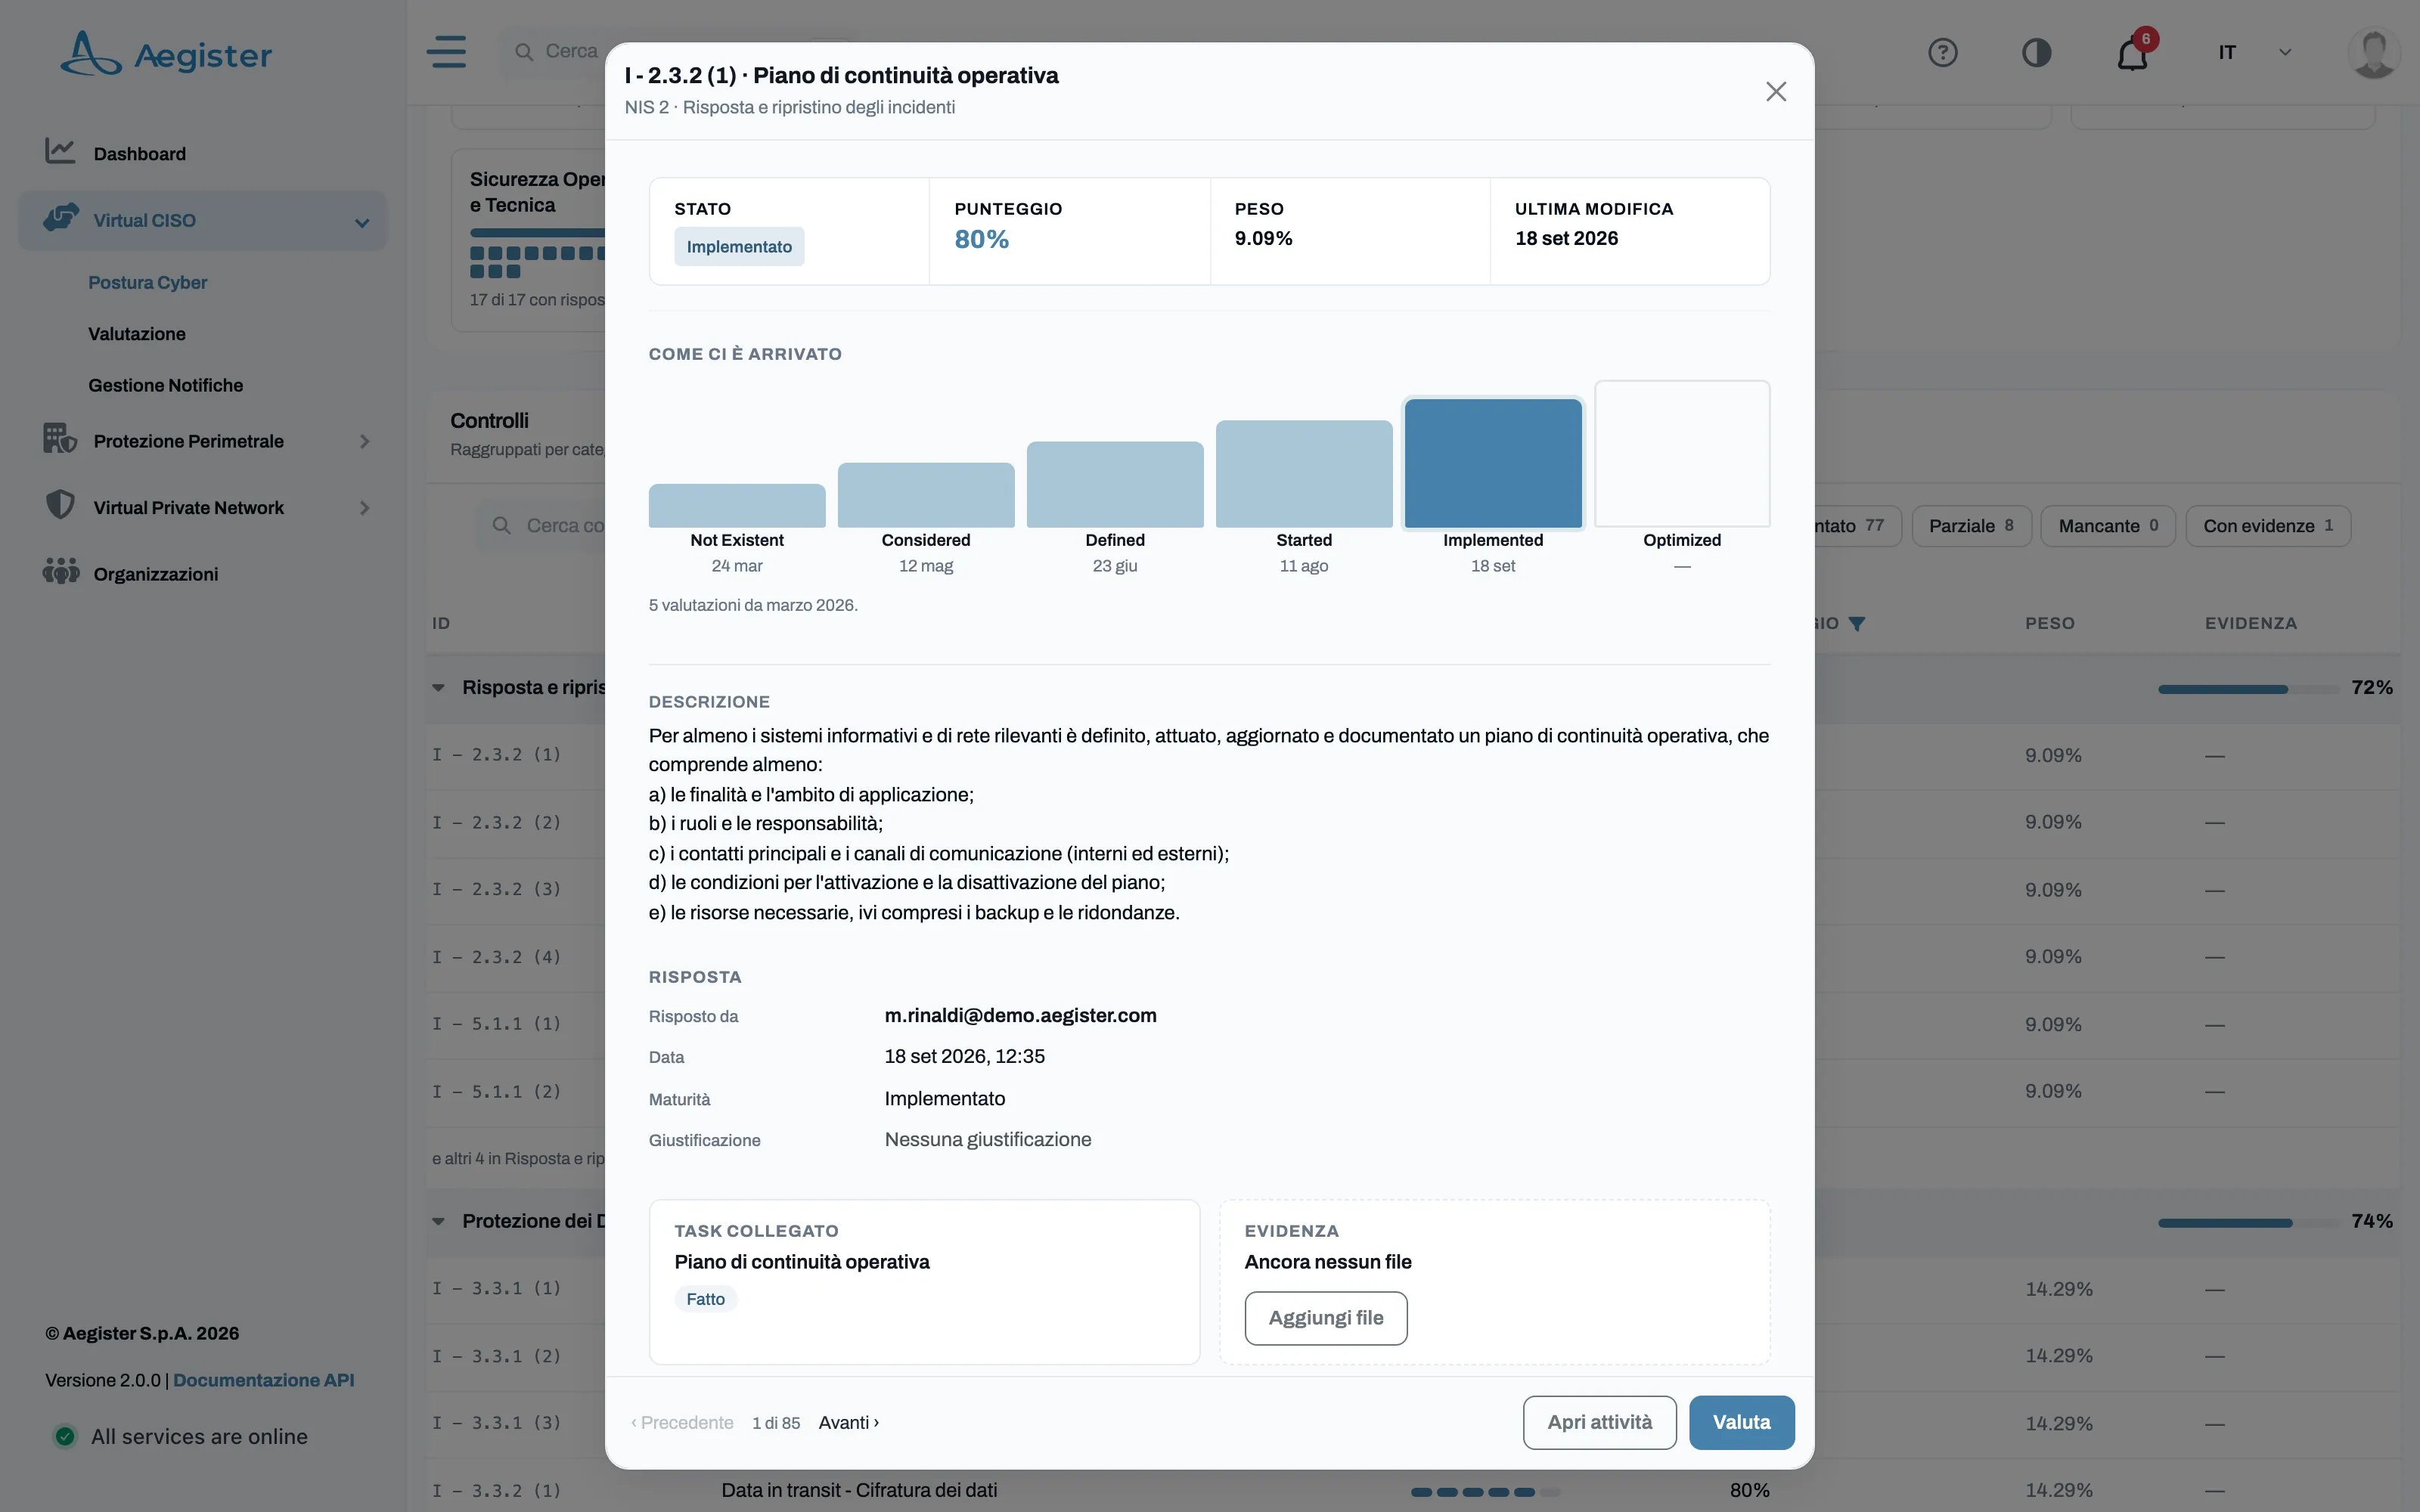
- Storico di un controllo: in Postura Cyber apri la scheda di un framework e fai clic su un
controllo. Il controllo si apre con stato, punteggio e ultima modifica. Come ci è arrivato
mostra ogni livello raggiunto dal controllo e quando, con il numero di valutazioni. Risposta
indica chi ha dato la risposta attuale, quando, la maturità e la giustificazione; sotto trovi la
descrizione, il task collegato e le evidenze. Valuta riapre il controllo per rispondere di
nuovo.